Jumat, 13 Mei 2016

Pengantar Komputasi Modern (pert. 3) - Grid Computing

Grid computing merupakan sebuah sistem komputasi terdistribusi, yangmemungkinkan seluruh sumber daya (resource) dalam jaringan, seperti pemrosesan, bandwidth jaringan, dan kapasitas media penyimpan, membentuk sebuah sistem tunggal secara virtual. Dimana sumber daya ini berbeda dalam hal kebijakan dan mekanisme yaitu mencakup sumber daya komputasi yang dikelola oleh sistem batch berbeda, sistem storage berbeda pada node berbeda. Kebijakan berbeda dipercayakan kepada user yang sama pada sumber daya berbeda pada Grid. Grid computing memiliki sifat alami dinamis artinya Sumber daya dan pengguna dapat sering berubah.

Grid computing dibangun dengan cara menggabungkan seluruh sistem komputasi grid yang ada di institusi-institusi penelitian menjadi sebuah kesatuan. Pengaturan hardware dan software pada masing-masing sistem di tingkat institusi kemungkinan berbeda, namun dengan menjalankan teknologi Grid computing dengan menggabungkan simpul-simpul penghubung dari masing-masing sistem, maka akan terbentuk sebah kesatuan sumber daya komputasi grid.

Dengan ini berarti pengguna pada suatu institusi dapat memanfaatkan sumber daya komputasi yang berada di luar institusinya. Salah satu syarat dari pembentukan grid computing adalah adanya suatu backbone jaringan berkapasitas besar untuk menghubungkan simpul-simpul penghubung (memiliki lebar pita mulai dari 2 Mbps sampai dengan 155 Mbps).

Secara singkat, grid computing berarti menyatukan seluruh sumberdaya TI ke dalam sekumpulan layanan yang bisa digunakan secara bersama-sama untuk memenuhi kebutuhan komputing perusahaan. Infrastruktur gridcomputing secara kontinyu menganalisa permintaan terhadap sumberdaya dan mengatur suplai untuk disesuaikan terhadap permintaan tersebut.

Dimana data disimpan atau computer mana yang memproses permintaan tidak perlu dipikirkan. Sebagaimana arus listrik; untuk memanfaatkannya, tempat pembangkit atau bagaimana pengabelan jaringan listrik tidak perlu diketahui.

Dalam menyelesaikan masalah system monolitik dan sumberdaya yang terfragmentasi, grid computing bertujuan menciptakan keseimbangan antara pengaturan suplai sumberdaya dan kontrol yang fleksibel.

Beberapa konsep dasar dari grid computing:

  1. Sumber daya dikelola dan dikendalikan secara lokal.
  2. Sumber daya berbeda dapat mempunyai kebijakan dan mekanisme berbeda, mencakup   Sumber daya komputasi dikelola oleh sistem batch berbeda, Sistem storage berbeda pada node berbeda, Kebijakan berbeda dipercayakan kepada user yang sama pada sumber daya berbeda pada Grid.
  3. Sifat alami dinamis: Sumber daya dan pengguna dapat sering berubah
  4. Lingkungan kolaboratif bagi e-community (komunitas elektronik, di internet)
  5. Tiga hal yang di-sharing dalam sebuah sistem grid, antara lain : Resource, Network dan Proses. Kegunaan / layanan dari sistem grid sendiri adalah untuk melakukan high throughput computing dibidang penelitian, ataupun proses komputasi lain yang memerlukan banyak resource computer.


Perbedaan dan Persamaan Cloud, Mobile dan Grid Computing

Perbedaan
  • Pada mobile computing, proses komputasi cenderung dilakukan sendiri oleh user. Pada grid computing, proses komputasi dilakukan terpusat maupun tidak terpusat dimana consumer membutuhkan discovery server. Pada cloud computing, proses komputasi membutuhkan ASP dan internet sebagai media penghubung.
  • Mobile computing menggunakan teknologi mobile untuk menjalankannya seperti handphone dan ultra mobile PC, sedangkan grid dan cloud computing menggunakan PC pada umumnya untuk menjalankannya.
  • Mobile computing tidak terlalu membutuhkan tempat yang besar untuk mengoperasikannya dibanding grid dan cloud computing karena cenderung portable dan mudah dibawa kemana saja.

Persamaan
  • Ketiganya membutuhkan alat pengolah data modern seperti PC,laptop maupun handphone untuk mengoperasikannya.
  • Ketiganya merupakan metode untuk melakukan proses komputasi dan memecahkan sebuah masalah serta menemukan solusinya.

Senin, 25 April 2016

Pengantar Komputasi Modern (pert. 2) - Moble Computing

Mobile Computing bisa diartikan sebagai suatu teknologi yang memungkinkan adanya interaksi, komunikasi, pemrosesan dan transmisi data melalui media komputer atau perangkat lain (yang telah terkomputerisasi) yang saling terkoneksi tanpa adanya koneksi langsung secara fisik.


Konsep Utama dari Mobile Computing
  • Mobile communication, mengacu pada infrastruktur yang menjaminnya komunikasi dan transmisi data seperti protokol, bentuk data, layanan yang disediakan, bandwith, dan jaringan yang menyediakan atau memfasilitasi dan mendukung berjalannya layanan yang disediakan.
  • Mobile hardware, adalah perangkat-perangkat tempat diletakkannya software yang digunakan sebagai media dalam medunukung berjalannya mobile computing. Contoh dari mobile hardware antara lain:
    • Computing Unit (Central Processing Unit)
    • Memory
    • Storage
    • Communication: Wireless (WiFi/Wimax, CDMA/GSM/3G, Bluetooth, dll)
    • Sensing Device: camera dll
    • Displace Devices: LCD Display, dll
  • Mobile software, merupakan software maupun aplikasi-aplikasi yang berjalan diatas hardware yang mendukung mobile computing. Software yang ada biasanya disesuaikan dengan hardware agar dapat berjalan dengan baik dan sesuai tujuan. Contoh dari mobile software antara lain:
    • Operating System:Microsoft Windows Mobile/CE, Symbian, RIM, Palm,
    • Linux, Savale
    • GUI
    • Applications: cell phone applications, calendar, dll
    • Java ME, popular untuk game
    • Symbian, general purpose, didukung Nokia
    • Android adalah berbasis Linux
    • iPhone , hanya pada Mac OS X


Fungsi Mobile Computing Harus memenuhi minimal 1 karakteristik:

  • User Mobility
  • Network Mobility 
  • Bearer Mobility 
  • Device Mobility 
  • Session Mobility 
  • Service Mobility 
  • Host Mobility

Segmen Utama Mobile Computing
  • User with Device
  • Network & Gateways
  • Middle ware (Application Server, Adaptation Frameworks) 
  • Content 
  • Datastore

Perbedaan Mobile, Grid dan Cloud Computing
  • Mobile computing menggunakan teknologi mobile untuk menjalankannya seperti handphone, carputer dan ultra mobile PC, sedangkan grid dan cloud computing menggunakan PC pada umumnya untuk menjalankannya.
  • Biaya untuk pengadaan energi bagi mobile computing cenderung lebih mahal dibanding grid dan cloud computing apabila tidak ada sumber daya listrik karena membutuhkan sumber daya pengganti yaitu baterei.
  • Mobile computing tidak terlalu membutuhkan tempat yang besar untuk mengoperasikannya dibanding grid dan cloud computing karena cenderung portable dan mudah dibawa kemana saja.
  • Pada mobile computing, proses komputasi cenderung dilakukan sendiri oleh user. Pada grid computing, proses komputasi dilakukan terpusat maupun tidak terpusat dimana consumer membutuhkan discovery server. Pada cloud computing, proses komputasi membutuhkan ASP dan internet sebagai media penghubung.


Keterbatasan Mobile Computing

  • Standard keamanan
  • Konektivitas 
  • Interface untuk transmisi 
  • User Interface

Perangkat umum yang digunakan pada Mobile computing antara lain:
  • Portable computer
  • Wearable computer 
  • Smart cards 
  • Mobile phones


Contoh Mobile Computing:

REKENING PONSEL CIMB NIAGA


Rekening ponsel merupakan cara baru bertransaksi dalam hal perbankan. Jika rekening biasa membutuhkan buku tabungan dan kartu atm/debit untuk bertransaksi, rekening ponsel hanya membutuhkan nomer ponsel saja untuk melakukan transaksi. Transaksi yang bisa dilakukan di Rekening Ponsel:

  1. Transfer GRATIS ke seluruh nomor ponsel di Indonesia dan rekening CIMB NIAGA 
  2. Transfer ke dan dari rekening bank lainnya melalui jaringan ATM Bersama/Prima 
  3. Tarik tunai di seluruh ATM CIMB NIAGA 
  4. Setor tunai di seluruh mesin setor tunai CIMB NIAGA 
  5. Berbelanja menggunakan ponsel Anda di merchant-merchant yang telah bekerja sama dengan CIMB NIAGA
  6. Membeli pulsa prabayar untuk operator Simpati, Kartu AS, Mentari, IM3, IM2, Axis, Three (3), dan XL 
  7. Membayar tagihan telepon, kartu kredit, tiket pesawat, pinjaman, pendidikan, asuransi, lingkungan, dan internet/TV kabel

Berikut ini adalah cara mendaftar Rekening Ponsel CIMB Niaga:

  • Pastikan Anda memiliki kartu identitas (KTP/SIM/Paspor/KITAS) dan nomor ponsel aktif 
  • Bawa dokumen dan nomor ponsel yang ingin didaftarkan ke cabang CIMB NIAGA atau DIGITAL LOUNGE CIMB NIAGA terdekat


Minggu, 20 Maret 2016

Pengantar Komputasi Modern (pert. 1)

Pada postingan blog kali ini saya akan menjelekaskan sedikit informasi mengenai apa itu komputasi modern dan cloud computing. Postingan kali ini dibuat karena ada tugas softskill dari dosen.


Apa itu komputasi modern?

Komputasi Modern merupakan sebuah sistem yang akan menyelesaikan masalah matematis menggunakan komputer dengan cara menyusun algoritma yang dapat dimengerti oleh komputer yang berguna untuk menyelesaikan suatu masalah.

Komputasi modern mempunyai karakteristik komputasi modern yang terdiri atas 3 macam, yaitu :

  • Komputer-komputer penyedia sumber daya bersifat heterogenous karena terdiri dari berbagai jenis perangkat keras, sistem operasi, serta aplikasi yang terpasang.
  • Komputer-komputer terhubung ke jaringan yang luas dengan kapasitas bandwidth yang beragam.
  • Komputer maupun jaringan tidak terdedikasi, bisa hidup atau mati sewaktu-waktu tanpa jadwal yang jelas. 


Apa itu cloud computing?


Cloud Computing adalah gabungan pemanfaatan teknologi komputer ('komputasi') dan pengembangan berbasis Internet ('awan'). Awan (cloud) adalah metafora dari internet, sebagaimana awan yang sering digambarkan di diagram jaringan komputer. Sebagaimana awan dalam diagram jaringan komputer tersebut, awan (cloud) dalam Cloud Computing juga merupakan abstraksi dari infrastruktur kompleks yang disembunyikannya. Menurut sebuah makalah tahun 2008 yang dipublikasi IEEE Internet Computing, "Cloud Computing adalah suatu paradigma di mana informasi secara permanen tersimpan di server di internet dan tersimpan secara sementara di komputer pengguna (client) termasuk di dalamnya adalah desktop, komputer tablet, notebook, handheld, sensor-sensor, monitor dan lain-lain."

Ada 3 model layanan cloud computing, yaitu:
  1. Software as a service (SaaS)
  2. Model layanan cloud computing ini adalah software / aplikasi.
  3. Platform as a service (PaaS)
  4. Layanan ini adalah sumberdaya untuk membangun suatu aplikasi, tanpa harus mendownload atau menginstall perangkat lunaknya.
  5. Infrastructure as a service (IaaS)
  6. Layanan ini adalah hardware yang dapat dipakai untuk membangun cloud computing tersebut.
Berikut ini merupakan contoh aplikasi cloud computing

  1. Google Drive

  2. Google Drive adalah layanan penyimpanan Online yang dimiliki Google. Google Drive diluncurkan pada tanggal 24 April 2012. Sebenarnya Google Drive merupakan pengembangan dari Google Docs. Google Drive memberikan kapasitas penyimpanan sebesar 5GB kepada setiap penggunanya. Kapasitas tersebut dapat ditambahkan dengan melakukan pembayaran atau pembelian Storage. Penyimpanan file di Google Drive dapat memudahkan pemilik file dapat mengakses file tersebut kapanpun dan dimanapun dengan menggunakan komputer desktop, laptop, komputer tablet ataupun smartphone. File tersebut juga dapat dengan mudah dibagikan dengan orang lain untuk berbagi pakai ataupun melakukan kolaborasi dalam pengeditan.

  3. GMail

    GMail merupakan penyedia layanan email gratis milik Google. Selain digunakan untuk saling berkitim email, saya menggunakan GMail untuk mem-backup kontak di smartphone saya. Sebelum adanya GMail ini, saya hanya menyimpan kontak saya di penyimpanan SIM Card. Hal ini menimbulkan masalah ketika handphone atau SIM Card hilang menyebabkan semua kontak di handphone saya juga hilang
Semakin banyaknya apalikasi cloud computing sangat memudahkan kegiatan manusia dimana dulu jika ingin mengedit sebuah dokumen harus menyalakan PC dan harus membawa file-nya kemana-mana, sekarang lebih dimudahkan dengan adanya cloud computing ini. Pengguna tinggal menggunakan smartphone yang sudah terkoneksi internet, maka pengguna dapat dengan mudah mengedit sebuah dokumen.

Selasa, 21 April 2015

Keamanan pada Jaringan Komputer dan Prinsip Keamanan Komputer

KEAMANAN PADA JARINGAN KOMPUTER

Dalam kemanan jaringan komputer ada beberapa hal yang perlu kita perhatikan, diantaranya yaitu membatasi akses ke jaringan. Adapun batasan yang dimaksud adalah seperti penjelasan dibawah ini :
  1. Membuat tingkatan akses
  2. Pembatasan-pembatasan dapat dilakukan sehingga memperkecil peluang penembusan oleh pemakai yang tak diotorisasi, misalnya :
    1. Pembatasan login
    2. Login hanya diperbolehkan:
      • Pada terminal tertentu.
      • Hanya ada waktu dan hari tertentu.
      • Pembatasan dengan call-back
      • Login dapat dilakukan siapa pun. Bila telah sukses login, sistem segera memutuskan koneksi dan memanggil nomor telepon yang telah disepakati, Penyusup tidak dapat menghubungi lewat sembarang saluran telepon, tapi hanya pada saluran telepon tertentu.
    3. Pembatasan jumlah usaha login.
    4. Login dibatasi sampai tiga kali dan segera dikunci dan diberitahu ke administrator. Semua login direkam dan sistem operasi melaporkan informasi-informasi berikut:
      • Waktu, yaitu waktu pemakai login.
      • Terminal, yaitu terminal dimana pemakai login.
    5. Tingkat akses yang diizinkan ( read / write / execute / all )


  3. Mekanisme kendali akses
  4. Masalah identifikasi pemakai ketika login disebut otentifikasi pemakai (user authentication). Kebanyakan metode otentifikasi didasarkan pada tiga cara, yaitu :
    1. Sesuatu yang diketahui pemakai
    2. Misalnya:
      • Password
      • Kombinasi kunci
      • Nama kecil ibu mertua
      • Dan sebagainya.
    3. Sesuatu yang dimiliki pemakai
    4. Misalnya:
      • Badge.
      • Kartu identitas. 
      • Kunci. 
      • Dan sebagainya.
    5. Sesuatu mengenai (ciri) pemakai
    6. Misalnya :
      • Sidik jari.
      • Sidik suara. 
      • Foto. 
      • Tanda tangan.


  5. Waspada terhadap Rekayasa sosial
    1. Mengaku sebagi eksekutif yang tidak berhasil mengakses, menghubungi administrator via telepon/fax.
    2. Mengaku sebagai administrator yang perlu mendiagnosa masalah network, menghubungi end user via email/fax/surat.
    3. Mengaku sebagai petugas keamanan e-commerce, menghubungi customer yang telah bertransaksi untuk mengulang kembali transaksinya di form yang disediakan olehnya.
    4. Pencurian surat, password.
    5. Penyuapan, kekerasan.


  6. Membedakan Sumber daya internal dan Eksternal
  7. Memanfaatkan teknologi firewall yang memisahkan network internal dengan network eksternal dengan rule tertentu.

  8. Sistem Otentikasi User
  9. Adalah proses penentuan identitas dari seseorang yang sebenarnya, hal ini diperlukan untuk menjaga keutuhan ( integrity ) dan keamanan ( security ) data, pada proses ini seseorang harus dibuktikan siapa dirinya sebelum menggunakan layanan akses.

    Upaya untuk lebih mengamankan proteksi password, antara lain :
    1. Salting
    2. Menambahkan string pendek ke string password yang diberikan pemakai sehingga mencapai panjang password tertentu.
    3. One time password
      • Pemakai harus mengganti password secara teratur. Upaya ini membatasi peluang password telah diketahui atau dicoba-coba pemakai lain. 
      • Bentuk ekstrim pendekatan ini adalah one time password, yaitu pemakai mendapat satu buku berisi daftar password. Setiap kali pemakai login, pemakai menggunakan password berikutnya yang terdapat di daftar password.
      • Dengan one time password, pemakai direpotkan keharusan menjaga agar buku passwordnya jangan sampai dicuri.
    4. Satu daftar panjang pertanyaan dan jawaban
    5. Variasi terhadap password adalah mengharuskan pemakai memberi satu daftar pertanyaan panjang dan jawabannya. Pertanyaan-pertanyaan dan jawabannya dipilih pemakai sehingga pemakai mudah mengingatnya dan tak perlu menuliskan di kertas.

      Pertanyaan berikut dapat dipakai, misalnya:
      • Siapa mertua abang ipar Badru?
      • Apa yang diajarkan Pak Harun waktu SD? Di jalan apa pertama kali ditemukan simanis?
      Pada saat login, komputer memilih salah satu dari pertanyaan-pertanyaan secara acak, menanyakan ke pemakai dan memeriksa jawaban yang diberikan.
    6. Tantangan tanggapan (chalenge response)
      • Pemakai diberi kebebasan memilih suatu algoritma, misalnya x3.
      • Ketika pemakai login, komputer menuliskan di layar angka 3. Dalam kasus ini pemakai mengetik angka 27. Algoritma dapat berbeda di pagi, sore, dan hari berbeda, dari terminal berbeda, dan seterusnya.


    Contoh Produk Otentikasi User, antara lain:
    1. Secureid ACE (Access Control Encryption)
    2. System token hardware seperti kartu kredit berdisplay, pemakai akan menginput nomor pin yang diketahui bersama, lalu memasukkan pascode bahwa dia pemilik
    3. S/key (Bellcore)
    4. System software yang membentuk one time password (OTP) berdasarkan informasi loginterkhir dengan aturan random
    5. Password Authentication Protocol (PAP)
    6. Protokol dua arah untuk PPP (Point to point Protocol). Peer mengirim pasangan user id dan password, authenticator
    7. Challenge Handshake Authentication Protocol (CHAP)
    8. S/key pada PAP, protocol 3 arah, authenticator mengirim pesan tantangan ke peer, peer menghitung nilai lalu mengirimkan ke authenticator, authenticator menyetujui otentikasi jika jawabannya sama dengan nilai
    9. Remote Authentication Dial-in User Service (RADIUS)
    10. Untuk hubungan dial-up, menggunakan network access server, dari suatu host yang menjadi client RADIUS, merupan system satu titik
    11. Terminal Access Controller Access Control System (TACACS)
    12. Protokol keamanan berbasis server dari CISCO System. Secury\ity Server terpusat dangan file password UNIX, database otentikasi, otorisasi dan akunting, fungsi digest (transmisi password yang tidak polos)


Pertanyaan yang diajukan ketika presentasi keamnan pada jaringan komputer
  1. Apa yang dimaksud dengan wiretapping? apa saja ancaman yang dihasilkan oleh wiretapping? (Dennis)
Jawab:
wiretapping adalah jenis ancaman keamanan jaringan yg berupa penyadapan melalui jaringan kabel. Bentuk ancaman ini adalah penyadapan melalui komunikasi jaringan data internet, penyadapan komunikasi melalui telfon. Biasanya wiretapping ini digunakan para aparat keamanan utk mendeteksi kejahatan yg mungkin terjadi, contohnya KPK yang menyadap telfon dari tersangka koruptor.


PRINSIP KEAMANAN KOMPUTER


Pada dasarnya, prinsip-prinsip pengamanan suatu sistem komputer terbagi menjadi 3 macam, yaitu :
  1. Rancangan Sistem
  2. Rancangan (gambaran) suatu sistem sangat perlu diperhatikan dalam hal pengamanan komputer, karena jika suatu rancangan sistem tersebut lemah maka akan sangat rentan mendapat serangan dari seorang penyusup dan lainnya. Rancangan sistem yang baik adalah sebagai berikut:
    • Rancangan sistem seharusnya publik
    • Membuat proteksi yang bagus dengan asumsi penyusup mengetahui cara kerja sistem pengamanan.
    • Dapat diterima
    • Tidak mengganggu kerja user dan kebutuhan otorisasi pengaksesan.


  3. Pemeriksaan Otorisasi
  4. Otorisasi adalah mendapatkan keterangan jika orang yang sekali teridentifikasi, diijinkan untuk memanipulasi sumber daya tertentu. Ini biasanya ditentukan dengan menyelidiki apakah orang itu memiliki aturan akses tertentu terhadap sumber daya atau tidak. Pemeriksaan otorisasi menjadi sangat penting dalam pengamanan suatu sistem komputer karena jika terjadi kesalahan atau kurang efektif dalam melakukan otorisasi maka dampaknya akan sangat buruk bagi keamanan sistem komputer. Berikut adalah cara yang tepat dalam melakukan pemeriksaan otorisasi:
    • Pemeriksaan otorisasi satu waktu
    • Pemeriksaaan dilakukan pada awal, setelah itu tidak lagi diperiksa.
    • Kewenangan serendah mungkin
    • Berikan kewenangan serendah mungkin bagi pemakai, hanya untuk melakukan tugasnya


  5. Mekanisme Ekonomi
  6. Suatu mekanisme pengamanan sebuah sistem komputer merupakan aspek terakhir yang harus diperhatikan. Mekanisme yang ekonomis, mekanisme yang sekecil dan sesederhana mungkin menjadi sangat penting dalam hal pengamanan komputer karena dengan itu proses verifikasi dapat mudah dilakukan.


Pertanyaan yang diajukan ketika presentasi prinsip keamanan komputer
  1. Sebutkan contoh kewenangan serendah mungkin! (Ryan)
Jawab:
Contoh dalam kewenangan serendah mungkin seperti pemberian hak akses data pada suatu perusahaan, dimana terdapat 3 pengguna data, yaitu : admin, operator, dan user. Hak akses yang ada yaitu : Create, Read, Update, dan Delete. Untuk admin diberikan hak akses terhadap seluruhnya. Kemudian untuk operator diberikan hak akses Create, Read, dan Update. Sedangkan untuk user hanya diberikan hak akses untuk read saja. Diberlakukannya pembatasan hak akses bertujuan untuk efisiensi pengelolaan data dan meningkatkan kemanan data dari pengguna data yang tidak bertanggung jawab.

Selasa, 14 April 2015

Keamanan pada Jaringan Lanjutan dan Keamanan Data dari Virus

KEAMANAN PADA JARINGAN LANJUTAN

Dalam kemanan jaringan ada beberapa hal yang perlu kita perhatikan, diantaranya yaitu membatasi asset organisasi secara fisik ataupun secara teknis.
  1. Secara Adminsistratif / fisik
    • Rencana kemungkinan terhadap bencana
    • Program penyaringan calon pegawai system informasi
    • Program pelatihan user
    • Kebijakan akses network
  2. Secara Teknis
    • Penerapan Firewall
    • Firewall adalah suatu sistem perangkat lunak yang mengizinkan lalu lintas jaringan yang dianggap aman untuk bisa melaluinya dan mencegah lalu lintas jaringan yang dianggap tidak aman. Umumnya, sebuah tembok-api diterapkan dalam sebuah mesin terdedikasi, yang berjalan pada pintu gerbang (GATEWAY) antara jaringan lokal dengan jaringan Internet.
    • Penerapan Virtual Private Network (VPN)
    • Virtual Private Network atau Jaringan Pribadi Maya sesungguhnya sama dengan Jaringan Pribadi (Private Network/PN pada umumnya, di mana satu jaringan komputer suatu lembaga atau perusahaan di suatu daerah ataau negara terhubung dengan jaringan komputer dari satu grup perusahaan yanng sama di daerah ataau negara lain. Perbedaannya hanyalah pada media penghubung antar jaringan. Kalau pada PN, media penghubungnya masih merupakann milik peruusahaan/gruup itu sendiri, dalam VPN, media penghubungnya adalah jaringan publik seperti Internet. Dalam VPN, karena media penghubung antar jaringannya adalah jaringan publik, diperlukan pengamanan dan pembatasan-pembatasan. Pengamanan diperlukan unntuk menjaga agar tidak sembarang orang dari jaringan publik dapat masuk ke jaringan pribadi. Yang dikecualikan hanyalah orang-orang yang terdaftar atau terotentifikasi terlebih dahulu yang dapat masuk ke aringan pribadi. Pembaatasan diperlukan untuk menjaga agar tidak semua orang atau user daari jaringan pribadi dappat mengakses jaringan publik (internet).


Pertanyaan yang diajukan pada saat presentasi keamanan pada jaringan lanjutan :
  1. Apa perbedaan antara sofware firewall dengan hardware firewall? (Andreas)
  2. Jawab : Ada dua jenis firewall yang tersedia di pasar saat ini. Mereka adalah:

    Hardware: ini adalah jenis firewall berupa perangkat hardware yang dibuat khusus untuk memberikan keamanan. Karena hardware firewall adalah perangkat khusus yang dirancang dan dikembangkan untuk tujuan tersebut, mereka dianggap solusi terbaik untuk keamanan organisasi dan perlindungan informasi sensitif. Hardware firewall sebagian besar digunakan dalam lingkungan produksi dan tidak mungkin bahwa mereka dibeli untuk rumah. Alasan di balik ini adalah bahwa firewall hardware sulit untuk mengkonfigurasi dan membutuhkan profesional yang terampil dan berkualitas untuk melaksanakan keamanan di dalamnya efisien. Penggunaan firewall ini hanya terbatas pada media keamanan berorientasi atau organisasi berskala besar.
    Software : Ini adalah aplikasi firewall perangkat lunak yang dapat diinstal pada sistem komputer seperti aplikasi lainnya. Setelah instalasi, perangkat lunak firewall harus dikonfigurasi tepat untuk mengizinkan atau menolak komunikasi antara komputer dan jaringan / internet tergantung pada sifat dari paket. Meskipun ada firewall beberapa perangkat lunak yang tersedia di pasar yang tepat dikembangkan untuk tujuan keamanan, firewall ini tidak seefisien firewall hardware. Ketersediaan Firewall Software dan Hardware Alasan mengapa hardware firewall lebih bagus? Karena hardware firewall adalah entitas yang nyata, mereka tidak bisa di-download dari Internet dan karena itu mereka harus dibeli dari pasar. Di firewall perangkat lunak sisi lain adalah aplikasi dan dapat dengan mudah download dari internet dan juga dapat dibeli dari pasar lokal. Ketika software firewall di-download, pengguna dapat melakukan pembayaran melalui kartu kredit atau metode lainnya.
    Contoh : hardware firewall Cisco PIX(buatan cisco) Checkpint Sonic Wall Contivity dari Nortel dan Cisco
  3. Jelaskan cara kerja VPN ! (Firman)
  4. Jawab : Cara kerja VPN VPN membutuhkan sebuah server yang berfungsi sebagai penghubung antar PC,Server VPN ini bisa berupa komputer dengan aplikasi VPN Server atau sebuah Router, misalnya MikroTik RB 750. Komputer dengan aplikasi VPN Client mengontak Server VPN, VPN Server kemudian memverifikasi username dan password dan apabila berhasil maka VPN Server memberikan IP Address baru pada komputer client dan selanjutnya sebuah koneksi / tunnel akan terbentuk. Untuk selanjutnya komputer cliet digunakan untukmengakses berbagai resource


KEAMANAN DATA DARI VIRUS

Keamanan data dari virus merupakan salah satu hal penting dalam keamanan data. Virus dapat merubah, menambil ataupun mengapus data yang penting, oleh karena itu jika kita mengabaikan kemanan data dari virus akan sangan berbahaya.
  1. Tipe-tipe virus
  2. Tipe Virus Komputer ada beberapa macam, yaitu :
    • Virus Compiler
    • Virus yang sudah di compile sehingga dapat dieksekusi langsung. Ini adalah virus yang pertama kali muncul di dunia komputer.
    • Virus File
    • Virus yang memanfaatkan file yang dapat diijalankan/dieksekusi secara langsung. Biasanya file *.EXE atau *.COM.
    • Virus Sistem
    • Lebih dikenal sebagai virus Boot. Virus ini memanfaatkan file-file yang dipakai untuk membuat suatu sistem komputer. Sering terdapat di disket/tempat penyimpanan tanpa sepengetahuan kita.
    • Virus Boot Sector
    • Virus yang memanfaatkan hubungan antar komputer dan tempat penyimpanan untuk penyebaran virus.
    • Virus Dropper
    • Suatu program yang dimodifikasi untuk menginstal sebuah virus komputer yang menjadi target serangan. setelah terinstal, maka virus akan menyebar tetapi Dropper tidak ikut menyebar.
    • Worm
    • Sebuah program yang bersifat parasit karena dapat menduplikasi diri. Akan tetapi, worm tidak menyerupai virus karena tidak menginfeksi program komputer lainnya.
    • Virus Macro
    • Virus yang dibuat dengan memanfaatkan fasilitas pemrograman modular pada suatu program aplikasi seperti Ms Word, Ms Excel, Corel WordPerfect dan sebagainya.
    • Virus Hybrid
    • Virus yang mempunyai dua kemampuan biasanya dapat masuk ke boot sector dan juga dapat masuk ke file. Virus Registry WIndows: Virus ini menginfeksi operating system yang menggunakan Windows 95/98/NT biasanya akan mengadakan infeksi dan manipulasi pada bagian registry Windows.


  3. Klasifikasi virus
  4. Hampir 95% Virus adalah virus komputer berbasis sistim operasi Windows. Sisanya, 2% menyerang Linux/GNU (dan Unix, sebagai source dari Linux, tentunya), 1% menyerang Mac terutama Mac OS 9, Mac OS X (Tiger, Leopard). 2% lagi menyerang sistim operasi lain seperti FreeBSD, OS/2 IBM, dan Sun Operating System.
    Berikut adalah contoh dari beberapa jenis program yang berbahaya (harmful program) yang diklasifikasikan dalam beberapa kelompok berdasarkan cara mereka menyerang/menginfeksi sebuah sistem komputer: Malware (Malicious Software): program komputer yang diciptakan dengan maksud dan tujuan untuk menyerang dan membahayakan sebuah sistem komputer.
    • Virus computer
    • Program yang memiliki kemampuan untuk bereplikasi (memperbanyak) dengan sendirinya.
    • Malware (Malicious Software
    • Program komputer yang diciptakan dengan maksud dan tujuan untuk menyerang dan membahayakan sebuah sistem komputer.
    • Virus compute
    • Program yang memiliki kemampuan untuk bereplikasi (memperbanyak) dengan sendirinya.
    • Worm
    • Program independen yang memiliki kemampuan untuk bereplikasi (memperbanyak) dengan Worm adalah program independen yang memiliki kemampuan untuk bereplikasi (memperbanyak) dengan sendirinya.Worm tidak menginfeksi program lainnya (host program) . Ia membuat copy/duplikat dirinya sendiri dan menginfeksi sistem komputer lainnya (biasanya menggunakan hubungan jaringan) .
    • Trojan horse
    • Replika atau duplikat virus yang merupakan program independen yang kelihatan berguna akan tetapi ketika dieksekusi, tanpa sepengetahuan pengguna (user), program tersebut juga menjalankan fungsi-fungsi yang bersifat merusak (destruktif).
    • Malicious toolkits
    • Program yang dirancang untuk membantu menciptakan program-program yang dapat membahayakan sebuah sistem komputer.
    • Joke Program
    • Program yang dapat meniru operasi-operasi yang dapat membahayakan sistem komputer, namun sebenarnya dibuat untuk tujuan lelucon dan tidak mengandung sistem operasi yang berbahaya.
    • Backdoor
    • Backdoor (pintu belakang), dalam keamanan sistem komputer, merujuk kepada mekanisme yang dapat digunakan untuk mengakses sistem, aplikasi, atau jaringan, selain dari mekanisme yang umum digunakan (melalui proses logon atau proses autentikasi lainnya). Beberapa pengembang perangkat lunak menambahkan backdoor ke dalam program buatannya untuk tujuan merusak (atau tujuan yang mencurigakan).
    • Spyware
    • Program yang mengumpulkan dan mengirim informasi tentang pengguna komputer tanpa diketahui oleh si pengguna (user). Informasinya bisa yang tidak terlampau berbahaya seperti pola berkomputer, terutama berinternet.
  5. Antivirus
  6. Antivirus adalah sebuah jenis perangkat lunak yang digunakan untuk mengamankan, mendeteksi, dan menghapus virus komputer dari sistem komputer. Program antivirus sekarang juga telah dilengkapi dengan kemampuan untuk mendeteksi perangkat pengintai, kit-akar, dan perangkat perusak lainnya. Antivirus sekarang dilengkapi dengan firewall untuk melindungi komputer dari serangan peretas dan anti spam untuk mencegah masuknya email sampah dan/atau virus ke kotak masuk pengguna.

    Cara kerja antivirus:
    • Pendeteksian dengan menggunakan basis data virus signature (virus signature database).
    • Pendeteksian dengan melihat cara bagaimana virus bekerja.


Pertanyaan yang diajukan pada saat presentasi Keamanan Data dari Virus :
  1. Apakah linux dapat terkena virus? Kalau bisa, seperti apa? Dan virus apa? (Ryan)
  2. Jawab:
    Bisa, hanya saja virus dilinux sangat jarang sekali. Karena hanya sedikit orang yang menggunakan linux untuk meletakkan data dan menggunakan sebagai sistem operasi tetap. Contoh virus di linux :
    • Alaeda – Virus.Linux.Alaeda
    • Bad Bunny – Perl.Badbunny
    • Binom – Linux/Binom
  3. Bagaimana detail virus di linux menyerang sistem operasi tersebut?
  4. Jawab:
    Virus pada Linux tidak seheboh dan separah seperti yang ada dalam Windows. Di sistem operasi Windows, virus dapat menjangkiti, merusak, mengutak-atik bahkan merusak sistem. Tapi pada linux hanyalah sebagai penggangu yang tidak begitu meresahkan, karena jumlah virus yang berkembang tidak begiu banyak.

Selasa, 31 Maret 2015

Resume Sistem Keamanan Komputer pert. 3

Kriptografi adalah suatu ilmu yang mempelajari bagaimana cara menjaga agar data atau pesan tetap aman saat dikirimkan, dari pengirim ke penerima tanpa mengalami gangguan dari pihak ketiga. Menurut Bruce Scheiner dalam bukunya "Applied Cryptography", kriptografi adalah ilmu pengetahuan dan seni menjaga message-message agar tetap aman (secure).

Kriptografi dapat pula diartikan sebagai ilmu atau seni untuk menjaga keamanan pesan. Pada prinsipnya kriptografi memiliki 4 komponen utama yaitu:
  1. Plaintext
  2. Pesan yang dapat dibaca.
  3. Ciphertext
  4. Pesan acak yang tidka dapat dibaca.
  5. Key
  6. Kunci untuk melakukan teknik kriptografi.
  7. Algorithm
  8. Metode untuk melakukan enkrispi dan dekripsi

Teknik Kriptografi
  1. Metode Kuno Caesar Chiper
  2. Mensubtitusi alphabet secara beraturan, yaitu oleh alphabet ketiga yang mengikutinya.

    Tabel Subtitusi :
    pi : A B C D E F G H I J K L M N O P Q R S T U V W X Y Z
    ci : D E F G H I J K L M N O P Q R S T U V W X Y Z A B C

    Contoh proses penggunaan Caesar Cipher :
    Pesan :
    HALO GUNADARMA

    Hasil enkripsi :
    KDOR JXQDGDUPD


  3. Teknik Subtitusi
  4. Teknik kriptografi yang sama dengan metode caesar chiper, namun peraturan dibuat sendiri oleh penulis dalam bentuk tabel sehingga penerima pesan juga harus memiliki tabel yang sama untuk keperluan deskripsi.


  5. Teknik Blocking
  6. Membagi plain text menjadi blok-blok yang terdiri dari beberapa karakter kemudian dienkripsi secara independen.

    Plain Text = 6 BELAJAR BERSAMA
    ENCRYPT = 6J M ABA BRE E R L S A A


  7. Teknik Permutasi
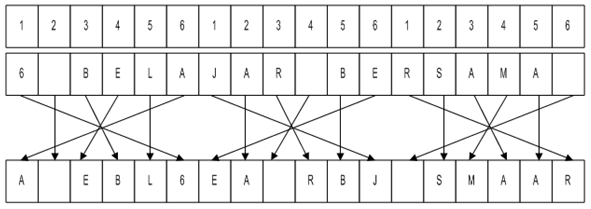
  8. Memindahkan atau merotasi karakter tertentu, kemudian membaginya kedalam 6 karakter dengan aturan.

    PLAIN TEXT = 6 BELAJAR BERSAMA
    CHIPER TEXT = A EBL6EA RBJ SMAAR


  9. Teknik Ekspansi
  10. Teknik untuk melakukan ekspansi pesan (memelarkan pesan) dengan aturan tertentu.
    Contoh :
    • Bila suatu kata dimulai dengan huruf konsonan atau bilangan ganjil, maka letakkan huruf awal di akhir kata itu dan ditambahkan akhiran “–an”.
    • Bila suatu kata dimulai dengan huruf vokal atau bilangan genap, letakkan huruf diawal kata dan ditambahkan akhiran “-i”.

    PLAIN TEXT = 5 TEKNIK DASAR KRIPTOGRAFI
    CHIPER TEXT = 5AN EKIKTAN ASARDAN RIPTOGRAFIKAN

Senin, 23 Maret 2015

Resume Sistem Keamanan Komputer pert. 2

  1. Aspek Keamanan Komputer
  2. Menurut Garfinkel [Simson Garfinkel, “PGP: Pretty Good Privacy,” O’Reilly & Associ-ates, Inc., 1995.], aspek keamanan komputer dibagi menjadi 6.
    • Confidentially/Privacy
      • Privacy
      • Menjaga informasi dari orang yang tidak berhak mengakses. , contohnya e-mail seorang pemakai (user) tidak boleh dibaca oleh administrator.
      • Confidentiality
      • Berhubungan dengan data yang diberikan ke pihak lain untuk keperluan tertentu dan hanya diperbolehkan untuk keperluan tertentu tersebut, contohnya data-data yang sifatnya pribadi (seperti nama, tempat tanggal lahir, social security number, agama, status perkawinan, penyakit yang pernah diderita, nomor kartu kredit, dan sebagainya) harus dapat diproteksi dalam penggunaan dan penyebarannya.
    • Integrity
    • Informasi tidak boleh diubah tanpa seijin pemilik informasi, keaslian pesan yang dikirim melalui sebuah jaringan dan dapat dipastikan bahwa informasi yang dikirim tidak dimodifikasi oleh orang yang tidak berhak dalam perjalanan informasi tersebut. Contoh : e-mail di intercept di tengah jalan, diubah isinya, kemudian diteruskan ke alamat yang dituju. Bentuk serangan : Adanya virus, trojan horse, atau pemakai lain yang mengubah informasi tanpa ijin, “man in the middle attack” dimana seseorang menempatkan diri di tengah pembicaraan dan menyamar sebagai orang lain.
    • Authentication
    • Metode untuk menyatakan bahwa informasi betul-betul asli, atau orang yang mengakses atau memberikan informasi adalah betul-betul orang yang dimaksud.
    • Availability
    • Berhubungan dengan ketersediaan informasi ketika dibutuhkan.
    • Access Control
    • cara pengaturan akses kepada informasi, berhubungan dengan masalah authentication dan juga privacy
    • Non-repudiation
    • Aspek ini menjaga agar seseorang tidak dapat menyangkal telah melakukan sebuah transaksi. Dukungan bagi electronic commerce.

  3. Aspek Ketidakamanan Komputer
  4. Aspek ketidakamanan komputer dibagi menjadi 4.
    • Interuption
    • Perangkat system menjadi rusak atau tidak tersedia.
    • Interception
    • Pihak yang tidak berwenang berhasil mengakses asset atau informasi.
    • Modification
    • Pihak yang berwenang tidak hanya berhasil mengakses tapi juga dapat mengubah asset atau informasi.
    • Fabrication
    • Pihak yang tidak berwenang menyisipkan objek palsu ke dalam system.

  5. Jenis-Jenis Serangan
    • Serangan untuk mendapatkan akses
    • Berusaha untuk mendapatkan akses ke berbagai sumberdaya computer atau data & informasi.
      Contoh :
      • Menebak password
      • Sniffing
      • Spoofing
      • Man in the middle
    • Serangan untuk melakukan modifikasi
    • Setelah mendapatkan akses, kemudian merubah data secara tidak sah.
      Contoh :
      • Pengubahan nilai mata kuliah
      • Penghapusan data hutang di bank
      • Mengubah tampilan dari web
    • Serangan untuk menghambat penyedia layanan
    • Menghambat penyedia layanan dengan cara menganggu jaringan computer
      Contoh :
      • Denial of serfices attack (DoS)
      • Mail bomb

Senin, 16 Maret 2015

Resume Sistem Keamanan Komputer

Apa itu sistem keamanan komputer? Sistem kemanan komputer terdiri dari 3 kata yaitu sistem, keamanan dan komputer
  • Sistem
  • Sekumpulan elemen atau unsur yang saling berkaitan dan memiliki tujuan yang sama
  • Keamanan
  • Suatu kondisi yang terbebas dari resiko.
  • Komputer
  • Suatu perangkat yang terdiri dari software dan hardware serta dikendalikan oleh brainware (manusia).
Jadi sistem keamanan komputer adalah sebuah upaya yang dilakukan untuk mengamankan kinerja dan proses komputer. Dimana yang diamankan dalam sistem komputer adalah data

Data adalah fakta-fakta mentah yang harus dikelola untuk menghasilkan suatu informasi yang memiliki arti bagi suatu organisasi atau perusahaan. Jenis-jenis data menurut sumbernya dibagi menjadi dua, yaitu data internal dan data eksternal.
  • Data Internal
  • Data intenal adalah data dari dalam suatu organisasi yang menggambarkan keadaan organisasi tersebut
    Contohnya: suatu perusahaan, jumlah karyawannya, jumlah modalnya, atau jumlah produksinya, dll. 
  • Data Eksternal
  • data eksternal adalah data dari luar suatu organisasi yang dapat menggambarkan faktor-faktor yang mungkin mempengaruhi hasil kerja suatu organisasi.
    Misalnya: daya beli masyarakat mempengaruhi hasil penjualan suatu perusahaan. 
     
Lalu faktor yang menyebabkan terjadinya kejahatan komputer adalah
  • Meningkatnya pengguna komputer dan internet.
  • Software yang digunakan untuk melakukan audit sebuah system.
  • Banyaknya software-software untuk melakukan penyusupan.
  • Meningkatnya kemampuan pengguna komputer dan internet.
  • Desentralisasi server sehingga lebih banyak system yang harus ditangani.
  • Kurangnya hukum yang mengatur kejahatan komputer.
  • Semakin banyaknya perusahaan yang menghubungkan jaringan LAN mereka ke Internet.
  • Meningkatnya aplikasi bisnis yang menggunakan internet.
  • Banyaknya software yang mempunyai kelemahan (bugs).

Macam-macam Jenis Keamanan Menurut David Icove, berdasarkan lubang keamanan, keamanan dapat diklasifikasikan menjadi empat, yaitu:
  • Keamanan yang bersifat fisik
  • Keamanan yang berhubungan dengan orang (personel)
  • Keamanan dari data dan media serta teknik komunikasi (communications).
  • Keamanan dalam operasi


Karakteristik Penyusup
  • The Curious (Si Ingin Tahu)
  • Tipe penyusup ini pada dasarnya tertarik menemukan jenis sistem dan data yang anda miliki.
  • The Malicious (Si Perusak)
  • Tipe penyusup ini berusaha untuk merusak sistem anda, atau merubah web page anda, atau sebaliknya membuat waktu dan uang anda kembali pulih.
  • The High-Profile Intruder (Si Profil Tinggi)
  • Penyusup ini menggunakan system kita untuk mencapai popularitas dia sendiri, semakin tinggi system keamanan yang kita buat, semakin membuat dia penasaran. Jika dia berhasil masuk kesistem kita maka merupakan sarana bagi dia untuk mempromosikan diri.
  • The Competition (Si Pesaing)
  • Penyusup ini lebih tertarik pada data yang ada dalam system yang kita miliki, karena dia menganggap kita memiliki sesuatu yang dapat mengguntungkan dia secara finansial atau malah merugikan dia (penyusup)

Istilah Bagi Penyusup
  • Mundane
  • Tahu mengenai hacking tapi tidak mengetahui metode dan prosesnya.
  • Lamer (script kiddies)
  • Mencoba script2 yang pernah di buat oleh aktivis hacking, tapi tidak paham bagaimana cara membuatnya.
  • Wannabe
  • Paham sedikit metode hacking, dan sudah mulai berhasil menerobos sehingga berfalsafah HACK IS MY RELIGION.
  • Larva (newbie)
  • Hacker pemula, teknik hacking mulai dikuasai dengan baik, sering bereksperimen.
  • Hacker
  • Aktivitas hacking sebagai profesi.
  • Wizard
  • Hacker yang membuat komunitas pembelajaran di antara mereka.
  • Guru
  • Master of the master hacker, lebih mengarah ke penciptaan tools- tools yang powerfull yang salah satunya dapat menunjang aktivitas hacking, namun lebih jadi tools pemrograman system yang umum.

apa itu sistem keamanan komputer untuk mengetahui itu kita perlu menjabarkan arti dari sistem kemanan komputer secara satu persatu, sistem keamanan komputer terdiri dari 3 kata yaitu Sistem? Sekumpulan elemen atau unsur yang saling berkaitan dan memiliki tujuan yang sama Keamanan? Suatu kondisi yang terbebas dari resiko. Komputer? Suatu perangkat yang terdiri dari software dan hardware serta dikendalikan oleh brainware (manusia). Jadi sistem keamanan komputer adalah sebuah upaya yang dilakukan untuk mengamankan kinerja dan proses komputer. Setelah mengetahui apa itu sistem keamanan komputer disini akan menjelaskan apa itu data Data adalah fakta-fakta mentah yang harus dikelola untuk menghasilkan suatu informasi yang memiliki arti bagi suatu organisasi atau perusahaan. Jenis-jenis data menurut sumbernya, antara lain: · Data Internal: data intenal adalah data dari dalam suatu organisasi yang menggambarkan keadaan organisasi tersebut. Contohnya: suatu perusahaan, jumlah karyawannya, jumlah modalnya, atau jumlah produksinya, dll. · Data Eksternal: data eksternal adalah data dari luar suatu organisasi yang dapat menggambarkan faktor-faktor yang mungkin mempengaruhi hasil kerja suatu organisasi. Misalnya: daya beli masyarakat mempengaruhi hasil penjualan suatu perusahaan. Lalu faktor yang menyebabkan terjadinya kejahatan komputer adalah • Meningkatnya pengguna komputer dan internet • Software yang digunakan untuk melakukan audit sebuah system • Banyaknya software-software untuk melakukan penyusupan • Meningkatnya kemampuan pengguna komputer dan internet • Desentralisasi server sehingga lebih banyak system yang harus ditangani • Kurangnya hukum yang mengatur kejahatan komputer • Semakin banyaknya perusahaan yang menghubungkan jaringan LAN mereka ke Internet. • Meningkatnya aplikasi bisnis yang menggunakan internet. • Banyaknya software yang mempunyai kelemahan (bugs). Macam-macam Jenis Keamanan Menurut David Icove [John D. Howard, “An Analysis Of Security Incidents On The Internet 1989 - 1995,” PhD thesis, Engineering and Public Policy, Carnegie Mellon University, 1997.] berdasarkan lubang keamanan, keamanan dapat diklasifikasikan menjadi empat, yaitu: Keamanan yang bersifat fisik Keamanan yang berhubungan dengan orang (personel) Keamanan dari data dan media serta teknik komunikasi (communications). Keamanan dalam operasi Karakteristik Penyusup • The Curious (Si Ingin Tahu) Tipe penyusup ini pada dasarnya tertarik menemukan jenis sistem dan data yang anda miliki. • The Malicious (Si Perusak) Tipe penyusup ini berusaha untuk merusak sistem anda, atau merubah web page anda, atau sebaliknya membuat waktu dan uang anda kembali pulih. • The High-Profile Intruder (Si Profil Tinggi) Penyusup ini menggunakan system kita untuk mencapai popularitas dia sendiri, semakin tinggi system keamanan yang kita buat, semakin membuat dia penasaran. Jika dia berhasil masuk kesistem kita maka merupakan sarana bagi dia untuk mempromosikan diri. • The Competition (Si Pesaing) Penyusup ini lebih tertarik pada data yang ada dalam system yang kita miliki, karena dia menganggap kita memiliki sesuatu yang dapat mengguntungkan dia secara finansial atau malah merugikan dia (penyusup). Istilah Bagi Penyusup · Mundane : Tahu mengenai hacking tapi tidak mengetahui metode dan prosesnya. · Lamer (script kiddies) : Mencoba script2 yang pernah di buat oleh aktivis hacking, tapi tidak paham bagaimana cara membuatnya. · Wannabe : Paham sedikit metode hacking, dan sudah mulai berhasil menerobos sehingga berfalsafah HACK IS MY RELIGION. · Larva (newbie) : Hacker pemula, teknik hacking mulai dikuasai dengan baik, sering bereksperimen. · Hacker : Aktivitas hacking sebagai profesi. · Wizard : Hacker yang membuat komunitas pembelajaran di antara mereka. · Guru: Master of the master hacker, lebih mengarah ke penciptaan tools- tools yang powerfull yang salah satunya dapat menunjang aktivitas hacking, namun lebih jadi tools pemrograman system yang umum.

Copy and WIN : http://bit.ly/copynwin
apa itu sistem keamanan komputer untuk mengetahui itu kita perlu menjabarkan arti dari sistem kemanan komputer secara satu persatu, sistem keamanan komputer terdiri dari 3 kata yaitu Sistem? Sekumpulan elemen atau unsur yang saling berkaitan dan memiliki tujuan yang sama Keamanan? Suatu kondisi yang terbebas dari resiko. Komputer? Suatu perangkat yang terdiri dari software dan hardware serta dikendalikan oleh brainware (manusia). Jadi sistem keamanan komputer adalah sebuah upaya yang dilakukan untuk mengamankan kinerja dan proses komputer. Setelah mengetahui apa itu sistem keamanan komputer disini akan menjelaskan apa itu data Data adalah fakta-fakta mentah yang harus dikelola untuk menghasilkan suatu informasi yang memiliki arti bagi suatu organisasi atau perusahaan. Jenis-jenis data menurut sumbernya, antara lain: · Data Internal: data intenal adalah data dari dalam suatu organisasi yang menggambarkan keadaan organisasi tersebut. Contohnya: suatu perusahaan, jumlah karyawannya, jumlah modalnya, atau jumlah produksinya, dll. · Data Eksternal: data eksternal adalah data dari luar suatu organisasi yang dapat menggambarkan faktor-faktor yang mungkin mempengaruhi hasil kerja suatu organisasi. Misalnya: daya beli masyarakat mempengaruhi hasil penjualan suatu perusahaan. Lalu faktor yang menyebabkan terjadinya kejahatan komputer adalah • Meningkatnya pengguna komputer dan internet • Software yang digunakan untuk melakukan audit sebuah system • Banyaknya software-software untuk melakukan penyusupan • Meningkatnya kemampuan pengguna komputer dan internet • Desentralisasi server sehingga lebih banyak system yang harus ditangani • Kurangnya hukum yang mengatur kejahatan komputer • Semakin banyaknya perusahaan yang menghubungkan jaringan LAN mereka ke Internet. • Meningkatnya aplikasi bisnis yang menggunakan internet. • Banyaknya software yang mempunyai kelemahan (bugs). Macam-macam Jenis Keamanan Menurut David Icove [John D. Howard, “An Analysis Of Security Incidents On The Internet 1989 - 1995,” PhD thesis, Engineering and Public Policy, Carnegie Mellon University, 1997.] berdasarkan lubang keamanan, keamanan dapat diklasifikasikan menjadi empat, yaitu: Keamanan yang bersifat fisik Keamanan yang berhubungan dengan orang (personel) Keamanan dari data dan media serta teknik komunikasi (communications). Keamanan dalam operasi Karakteristik Penyusup • The Curious (Si Ingin Tahu) Tipe penyusup ini pada dasarnya tertarik menemukan jenis sistem dan data yang anda miliki. • The Malicious (Si Perusak) Tipe penyusup ini berusaha untuk merusak sistem anda, atau merubah web page anda, atau sebaliknya membuat waktu dan uang anda kembali pulih. • The High-Profile Intruder (Si Profil Tinggi) Penyusup ini menggunakan system kita untuk mencapai popularitas dia sendiri, semakin tinggi system keamanan yang kita buat, semakin membuat dia penasaran. Jika dia berhasil masuk kesistem kita maka merupakan sarana bagi dia untuk mempromosikan diri. • The Competition (Si Pesaing) Penyusup ini lebih tertarik pada data yang ada dalam system yang kita miliki, karena dia menganggap kita memiliki sesuatu yang dapat mengguntungkan dia secara finansial atau malah merugikan dia (penyusup). Istilah Bagi Penyusup · Mundane : Tahu mengenai hacking tapi tidak mengetahui metode dan prosesnya. · Lamer (script kiddies) : Mencoba script2 yang pernah di buat oleh aktivis hacking, tapi tidak paham bagaimana cara membuatnya. · Wannabe : Paham sedikit metode hacking, dan sudah mulai berhasil menerobos sehingga berfalsafah HACK IS MY RELIGION. · Larva (newbie) : Hacker pemula, teknik hacking mulai dikuasai dengan baik, sering bereksperimen. · Hacker : Aktivitas hacking sebagai profesi. · Wizard : Hacker yang membuat komunitas pembelajaran di antara mereka. · Guru: Master of the master hacker, lebih mengarah ke penciptaan tools- tools yang powerfull yang salah satunya dapat menunjang aktivitas hacking, namun lebih jadi tools pemrograman system yang umum.

Copy and WIN : http://bit.ly/copynwin

Kamis, 12 Maret 2015

Kasus Keamanan Komputer

Sony Pictures Entertainment adalah korban serangan dunia maya yang sangat merugikan pada akhir November dan awal Desember yang menyebabkan bocornya film yang sedang ada di bioskop maupun film yang belum dirilis di bioskop dan informasi pribadi karyawan seperti nomor jaminan sosial dan gaji.

Malware tersebut juga bisa menghancurkan data sensitif pada sistem Sony. Dan sekarang hal itu sudah dikonfirmasi oleh para pejabat AS bahwa Korea Utara mengatur serangan tersebut, hanya karena Kim Jong-un tidak suka dengan film Seth Rogen yang berjudul The Interview

Karyawan Sony Pictures Entertainment tiba di tempat kerja pada tanggal 24 November, lalu duduk di meja mereka seperti biasa, dan menyalakan komputer mereka. Hari senin itu sama seperti hari Senin lainnya, hingga tiba tiba layar komputer mereka melintas gambar tengkorak merah dengan peringatan.

"We've already warned you, and this is just a beginning. We will continue until our request be met, " the image claimed. "We've obtained all your internal data including your secrets and top secrets. If you don't obey us, we'll release data shown below to the world."


If that wasn't ominous enough, Sony's Twitter account was also hacked. The account had posted a second image depicting the CEO of Sony Pictures (Michael Lynton) in hell, and many viewed this as proof that the cyber attack was (and is) real.

Jika hal tersebut terlihat masih kurang, akun twitter Sony pun juga di-hack. Akun twitter tersebut memposting sebuah gambar yang menggambarkan CEO Sony Pictures (Michael Lynton) berada di dalam neraka, banyak netizen yang melihat ini sebagai bukti bahwa serangan cyber tersebut adalah nyata dan benar benar terjadi


Tanggapan saya mengenai kasus ini sepertinya Hollywood harus lebih berhati hati dalam membuat sebuah karya. Seperti kasus Sony Pictures ini, sepertinya Korea Utara tidak senang dengan film besutan Sony Pictures yang berjudul The Interview ini.


Referensi:

  1. http://www.engadget.com/2014/12/10/sony-pictures-hack-the-whole-story/
  2. http://thenextweb.com/insider/2014/12/13/timeline-sony-breach-data-leaks-far/
  3. http://www.pocket-lint.com/news/131937-sony-pictures-hack-here-s-everything-we-know-about-the-massive-attack-so-far


Senin, 16 Juni 2014

Analisis Web dan Ekonomi Web

Analisis Web


Parameter Pengukuran Web


Salah satu teknik mengukur dan menguji suatu kinerja web adalah dengan mengukur pengalaman seseorang atau user experience pengunjung situs yang berinteraksi dengan halaman-halaman web yang berada di internet (Keynote System, Inc 2010).

Kinerja suatu web atau web performance sangat dipengaruhi oleh beberapa komponen-komponen dasar yang dibagi menjadi dua bagian penting, yaitu (1) dilihat dari gambaran transaksi web atau perspective transaction dan (2) gambaran komponen aplikasi atau application component perspective (Keynote System, Inc 2010). Transaksi web atau web transaction lebih menitikberatkan pada sisi pengalaman pengguna atau user experience sedangkan komponen aplikasi lebih menitikberatkan pada komponen jaringan komputer atau computer network.


Pengalaman Pengguna (User experience), diantaranya adalah (Keynote System, Inc 2010) :
  • Time to opening page (time_to_opening_page), maksudnya adalah mengukur, dari sisi pengguna, waktu yang dibutuhkan pada saat pertama kali membuka halaman web. Waktu dimulai dari aksi pertama setelah internet agent memutuskan untuk berpindah ke halaman berikutnya. Waktu berakhir ketika pesan opening page ditampilkan di Web browser status bar.
  • Page download (page_download_time), maksudnya adalah waktu yang dibutuhkan antara ketika Web browser membuat sinyal opening page dan ketika Web browser akan menampilkan pesan done di status bar.


Crawler

Pengertian Crawler
Crawler adalah sebuah program/script otomatis yang memproses halaman web. Sering juga disebut dengan web spider atau web robot. Ide dasarnya sederhana dan mirip dengan saat anda menjelajahi halaman website secara manual dengan menggunakan browser. Bermula pada point awal berupa sebuah link alamat website dan dibuka pada browser, lalu browser melakukan request dan men-download data dari web server melalui protokol HTTP.

Setiap Hyperlink yang ditemui pada konten yang tampil akan dibuka lagi pada windows/tab browser yang baru, demikian proses terus berulang. Nah sebuah web crawler mengotomatisasikan pekerjaan itu.

Kesimpulannya, dua fungsi utama web crawler adalah:
  1. Mengidentifikasikan Hyperlink.
  2. Hyperlink yang ditemui pada konten akan ditambahkan pada daftar visit, disebut juga dengan istilah frontier.
  3. Melakukan proses kunjungan/visit secara rekursif.
  4. Dari setiap hyperlink, Web crawler akan menjelajahinya dan melakukan proses berulang, dengan ketentuan   yang disesuaikan dengan keperluan aplikasi.

Cara kerja Crawler
Cara kerja Crawler , pertama robot mengumpulkan informasi pada halaman blog/web dan semua media internet yg bisa diindeks oleh search engine. Robot tersebut kemudian membawa informasi yg didapatnya ke data center. Di data center, data tersebut kemudian di oleh sedemikian rupa, apabila memenuhi persyaratan, maka dia akan dimasukkan ke dalam indeks. Nah, proses yg dilakukan oleh user search engine adalah memanggil indeks-indeks tersebut, apabila indeks2 memiliki kesesuaian dengan yg dicari user (dan bila memiliki peringkat yg baik), di akan ditampilkan di halaman utama search engine (berperingkat).


Cara agar website/blog masuk dalam Crawler itu ada dua,
Pertama : Membuat sitemap dan atau daftar isi
Sitemap (peta situs) blog berfungsi membantu search engine bot menjelajahi, menemukan dan mengindeks konten blog kita. Jika blog anda berplatform wordpress.org, cara paling mudah membuat sitemap adalah dengan memasang plugin bernama Google XML sitemaps. Sitemap sebenarnya hampir sama dengan halaman daftar isi yang sering kita buat di blog, hanya sitemap berisi kode-kode HTML yang dibaca oleh bot sedangkan daftar isi untuk dibaca oleh manusia. Jika anda ingin sitemap yang juga berfungsi sebagai daftar isi, gunakan plugin bernama Dagon Sitemap Generator. Beberapa themes seperti GoBlog Themes sudah menyediakan sitemap secara default seperti ini: Sitemap.

Kedua : Mendaftarkan sitemap di Google Webmaster Tools
Sitemap blog anda perlu didaftarkan di Google Webmaster Tools. Google webmaster sendiri penting diikuti oleh semua pemilik blog agar anda dapat menganalisa semua data yang berkenaan dengan blog anda. Melalui uji sitemap, kita bisa mengetahui konten mana di blog yang belum terindeks Google. Daftarkan dulu blog anda di Google Webmaster Tools.


Berikut ini adalah contoh-contoh dari Crawler:
  1. Teleport Pro
  2. Salah satu software web crawler untuk keperluan offline browsing. Software ini sudah cukup lama popular, terutama pada saat koneksi internet tidak semudah dan secepat sekarang. Software ini berbayar dan beralamatkan di http://www.tenmax.com.
  3. HTTrack
  4. Ditulis dengan menggunakan C, seperti juga Teleport Pro, HTTrack merupakan software yang dapat mendownload konten website menjadi sebuah mirror pada harddisk anda, agar dapat dilihat secara offline. Yang menarik software ini free dan dapat di download pada website resminya di http://www.httrack.com

  5. Googlebot
  6. Merupakan web crawler untuk membangun index pencarian yang digunakan oleh search engine Google. Kalau website anda ditemukan orang melalui Google, bisa jadi itu merupakan jasa dari Googlebot. Walau konsekuensinya, sebagian bandwidth anda akan tersita karena proses crawling ini.

  7. Yahoo!Slurp
  8. Kalau Googlebot adalah web crawler andalan Google, maka search engine Yahoo mengandalkan Yahoo!Slurp. Teknologinya dikembangkan oleh Inktomi Corporation yang diakuisisi oleh Yahoo!.

  9. YaCy
  10. Sedikit berbeda dengan web crawler  lainnya di atas, YaCy dibangun atas prinsip jaringan P2P (peer-to-peer), di develop dengan menggunakan java, dan didistribusikan pada beberapa ratus mesin computer (disebut YaCy peers). Tiap-tiap peer di share dengan prinsip P2P untuk berbagi index, sehingga tidak memerlukan server central.
    Contoh search engine yang menggunakan YaCy adalah Sciencenet (http://sciencenet.fzk.de) untuk pencarian dokumen di bidang sains.

Search Engine

Search engine adalah istilah atau penyebutan bagi website yang berfungsi sebagai mesin pencari, mesin pencari ini akan menampilkan informasi berdasarkan permintaan dari user pencari konten, konten yang ditampilkan adalah konten yang memang sudah terindex dan tersimpan di database server search engine-nya itu sendiri.
Saat ini sudah mulai banyak website search engine, namun dari sekian banyak search engine yang ada saat ini berikut ini beberapa search engine yang terbilang popular, seperti Yahoo!, Alltheweb, MSN, AskJeeves, Google, AltaVista, dan Lycos.

  1. Yahoo!(http://www.yahoo.com)
  2. Salah satu portal terbesar di Internet, selain MSN., dan juga salah satu mesin pencaru tertua. Halaman utamanya sendiri tidak terlalu ramah untuk pencarian, tetapi Yahoo! menyediakan search.yahoo.com untuk itu. Yahoo! menggunakan jasa Google untuk mencari informasi di web, ditambah dengan informasi dari databasenya sendiri. Kelebihan Yahoo! adalah direktorinya. Yahoo! juga menyediakan pencarian yellow pages dan peta, yang masih terbatas pada Amerika Serikat. Yahoo juga menyediakan pencarian gambar.

  3. Alltheweb (http://www.alltheweb.com)
  4. Keunggulan Alltheweb adalah pencarian file pada FTP Server. Tidak seperti web, FTP adalah teknologi internet yang ditujukan untuk menyimpan dan mendistribusikan file, biasanya program, audio atau video. Web sebenarnya lebih ditujukan untuk teks. Sejauh ini, hanya AllTheWeb yang menyediakan jasa pencarian file.

  5. MSN (http://search.msn.com)
  6. Mesin pencari dari Microsoft Network ini menawarkan pencarian baik dengan kata kunci maupun dari direktori. Pemakai Internet Explorer kemungkinan besar sudah pernah menggunakan mesin pencari ini. Situs Searchenginewatch mencatat MSN sebagai mesin pencari ketiga populer setelah Google dan Yahoo! Tak ada pencarian image, atau news. Menyediakan pencarian peta, yellow pages, white pages, pencarian pekerjaan, rumah.

  7. AskJeeves (http://www.ask.com)
  8. Situs mesin pencari yang satu ini mengunggulkan kemampuannya untuk memahami bahasa manusia. Pengguna bisa menggunakan kalimat lengkap, bukan kata kunci. Situs ini berguna untuk mengetahui jawaban dari pertanyaan(misal: when did world war II end?).

  9. Google (http://www.google.com)
  10. Selain pencarian web, Google juga menyediakan jasa pencarian gambar, pencarian ?berita serta pencarian pada arsip USENET (newsgroup), serta direktori, seperti Yahoo! Kelemahannya terletak pada tidak tersedianya pencarian file, video, dan audio. Keunggulan Google terutama adalah pada pencarian teks, terutama dari algoritma PageRank, database-nya yang besar serta banyaknya jenis file yang diindeksnya.

  11. AltaVista(http://www.altavista.com)
  12. Satu saat, AltaVista pernah menjadi mesin pencari terbesar. Saat ini, selain Alltheweb, Altavista juga menawarkan pencarian audio dan video. Keunggulan AltaVista adalah pilihan pencarian yang paling lengkap di antara semua mesin pencari.

  13. Lycos (http://www.lycos.com)
  14. Salah satu mesin pencari tertua. Saat ini Lycos lebih dikenal sebagai portal, sehingga fungsi pencarinya tidak terlalu menonjol. Lycos, selain mendukung pencarian web, juga menyediakan pencarian file MP3, dan video pada http://multimedia.lycos.com.

Perbedaan Serach Engine Yang Ada
Ada banyak sekali contoh perbedaan search engine, disini hanya akan ada beberapa yang saya jelaskan. Sebagai contoh, untuk Yahoo! dan Bing, On Page Keyword merupakan faktor yang paling penting, sedangkan untuk Google, Link-lah yang merupakan faktor yang sangat penting.

Selain itu, halaman website untuk Google adalah seperti wine – semakin tua umurnya, semakin bagus peringkatnya. Sedangkan untuk Yahoo! biasanya tidak mementingkan hal tersebut. Maka dari itulah, anda memerlukan waktu yang lebih banyak untuk membuat website anda matang untuk berada di peringkat atas di Google, daripada di Yahoo!.


Kerja Sebuah Search Engine
Jika anda ingin mencari sesuatu,tentunya telah memiliki sebuah kata kunci ( keyword ) untuk sesuatu yang anda cari.Sebuah search engine bekerja dengan menerima kata kunci dari pengguna,memproses dan menampilkan hasilnya.Akan lebih mudah dibayangkan jika anda terbiasa melakukan pemrograman data base dengan menggunakan Query atau SQL,karena tentunya anda telah terbiasa menampilkan data pada table-table dengan kriteria tertentu.Tapi,Web Search Engine yang tersedia saat ini telah memiliki kemampuan yang lebih baik dalam menerima dan mengolah keyword dari pengguna.

Bagaimana search engine menampilkan informasi dari gudang data yang sedemikian besar dalam waktu yang singkat..? Sebagaiman juga dengan pemrograman database,menggunakan indeks adalah salah satu cara ampuh untuk meningkatkanperforma kecepatan.Pencarian juga sudah tidak terbatas pada pencarian dokumen,tetapi sangat variatif tergantung pada kebutuhan anda.Anda dapat mencari gambar,musik,software, atau dokumen dengan fornat tertentu.

Hal lain yang tidak kalah penting bagaiman search engine ( terutama web search engine ) mengumpilkan semua data tersebut .Jangan kaget jika anda cukup aktif menulis pada forum.blog,mailing list atau mungkin sebagai spammer maka search engine dapat menampilkan ke seluruh dunia.Search engine mampu menemukan tulisan anda karena adanya metode pengambilan informasi ( Informatio Retrival/IR ) yang mencari metadata dan database yang tersebar di internet.Sebagai contoh,pada saat anda mengetikkan sebuah komentar pahit pada seseorang dan melakukan submit pada sebuah halaman website,halaman web yang berisi komentar anda telah tersedia bagi aplikasi-aplikasi IR untuk dibaca siapa saja yang melakukan pencarian dengan keyword yang tepat.


Web Archive

Web Archive adalah Sebuah file format terkompresi, didefinisikan oleh Java EE standar, untuk menyimpan semua sumber daya yang diperlukan untuk menginstal dan menjalankan aplikasi Web dalam satu file.

Cara Kerja Web Archiving
Yang paling umum web pengarsipan teknik menggunakan web crawler untuk mengotomatisasi proses pengumpulan halaman web. Web crawler biasanya mengakses halaman web dengan cara yang sama dengan yang dilakukan user yang menggunakan web browser untuk menemukan website yang ingin dicari.


Contoh Web Archive :
Local Website Archive
Aplikasi inilah yang memampukan kamu dapat dengan cepat untuk menyimpan dan mengarsipkan secara lengkap halaman web, disertai dengan keseluruhan gambar untuk tujuan digunakan sebagai referensi. Kamu dapat mengorganisasir arsip halaman web ke dalam kategori-kategori yang relevan atau sejenis, dan dapat menggunakan built-in browser display untuk menampilkannya secara offline.
Sebagai tambahan, kamu juga dapat melakukan pencarian keseluruhan halaman web yang tersimpan melalui penggunaan keyword, serta dapat melakukan ekspor secara keseluruhan ataupun beberapa item saja yang terseleksi ke dalam sebuah file executable selfextracting. File tersebutlah yang dapat digunakan untuk mengirimkan koleksi-koleksi kamu tersebut kepada teman, ataupun melakukan transfer ke sebuah komputer berbeda.


Ekonomi Web

Seiring dengan perkembangan zaman, tidak dapat dipungkiri lagi bahwa kini teknologi merupakan kebutuhan kita dalam kehidupan sehari. Semua aspek kehidupan pada dewasa ini hampir semuanya menggunakan teknologi, termasuk pada aspek ekonomi. Segala aktifitas perekonomian kini telah banyak yang menggunakan fasilitas tekonolgi seperti halnya internet. Dengan bantuan internet, perekenomian terasa lebih mudah, jarak dan waktu bukanlah hal yang dapat membatasi lagi antara penjual dan pembeli. Dengan internet juga seseorang dapat juga membuat sebuah ekonomi web. Apa saja yang terkait dengan ekonomi web itu? Mari kita bahas dalam bab ini satu per satu.

Iklan

Iklan merupakan salah satu cara untuk memperkenalkan barangan, perkhidmatan, peluang pekerjaan, inspirasi dan maklumat kepada yang ingin disampaikan.

Iklan Terhadap Pengaruh Ekonomi

Iklan sebagai transaksi atau peristiwa yang ekonomi yang mampu mempengaruhi kehidupan ekonomi masyarakat.
  • Iklan sebagai kegiatan jual beli (untuk menyampaikan pesan, pengiklan harus membayar media yang dipilih).
  • Memberi keuntungan kepada agen iklan.
  • Membuka lapangan kerja.
  • Iklan menjaadi salah satu bidang bisnis yang menjanjikan.Industri periklanan menjadi salah satu pilihan kerja yang menjanjikan.
  • Seiring dicanangkannya industri kreatif, iklan menjadi salah satu profesi bergengsi.
  • Saat krisis ekonomi 1998, industri periklanan merupakan satu-satunya industri yang cepat keluar dari keterpurukan.
  • Meningkatkan pemasaran produk.

Pencarian

Pencarian pada ekonomi web pada umunya adalah melalui penjualan online. Penjualan online adalah melakukan aktifitas penjualan dari mencari calon pembeli sampai menawarkan produk atau barang dengan memanfaatkan jaringan internet yang didukung dengan seperangkat alat elektronik sebagai penghubung dengan jaringan internet.

Pengaruhnya:
  • Kehadiran e-commerce yang terus berkembang lambat laun akan merubah   kebiasaan bertransaksi sebagian masyarakat kita. Para produsen maupun konsumen akan terbiasa menjual maupun membeli produk dan jasa secara online ketimbang melangkahkan kaki ke outlet penjualan. Ruang dan waktu bukan lagi menjadi kendala. Sebuah perusahaan di Indonesia memiliki kesempatan yang sama dengan kalangan bisnis asing untuk menjalin kerjasama atau ingin mengakses pasar mancanegara.
  • Seseorang lebih mudah untuk mengembangkan usahanya seperti dengan menjual barang dan jasa via online. Banyak sekali situs yang menyediakan jual beli online. Salah satu yang terbesar adalah TokoBagus(dot)com. Dengan adanya Internet pula kita tidak perlu repot pergi untuk membeli barang yang kita butuhkan. Tinggal pesan saja melalui transaksi ataupun dengan cash.
  • Kemajuan teknologi akan meningkatkan kemampuan produktivitas dunia industri baik dari aspek teknologi industri maupun pada aspek jenis produksi. Investasi dan reinvestasi yang berlangsung secara besar-besaran yang akan semakin meningkatkan produktivitas dunia ekonomi. Di masa depan, dampak perkembangan teknologi di dunia industri akan semakin penting. Tanda-tanda telah menunjukkan bahwa akan segera muncul teknologi bisnis yang memungkinkan konsumen secara individual melakukan kontak langsung dengan pabrik sehingga pelayanan dapat dilaksanakan secara langsung dan selera individu dapat dipenuhi.


Online Auctions

Online auction adalah mekanisme pasar dimana penjual menawarkan produk dan pembeli melakukan penawaran secara berurutan secara kompetitif hingga harga terakhir dicapai. Online auction menerapkan konsep dynamic pricing, yaitu harga yang berubah berdasarkan pada hubungan penawaran dan permintaan pada waktu tertentu.

Ada empat kategori utama dynamic pricing yaitu:
- Satu pembeli, satu penjual
- Satu penjual, banyak pembeli potensial
- Satu pembeli, banyak penjual potensial
- Banyak penjual, banyak pembeli

Manfaat dari Online Auction dibagi jadi 3 bagian, yaitu :
  1. Manfaat bagi penjual
    • Meningkatkan pendapatan dengan memperluas pasar dan mempersingkat waktu
    • Menetapkan harga optimal yang ditentukan oleh pasar
    • Meningkatkan hubungan dan loyalitas pelanggan

  2. Manfaat bagi pembeli
    • Kesempatan untuk menemukan barang unik
    • Hiburan bagi pembeli
    • Pembeli bisar menawar dari manapun, bahkan dengan telepon selular

  3. Manfaat bagi Auctioner
    • Pembelian yang lebih tinggi.
    • Pembeli cenderung untuk berkunjung lebih lama dan kembali lebih sering.
    • Ekspansi bisnis lelang.


Referensi

  1. Wikipedia, Iklan, diakses pada 16 Juni 2014, http://ms.wikipedia.org/wiki/Iklan
  2. Ida M Qoiriyah, Dampak Ekonomi dan Pengaruh Web, diakses pada 16 Juni 2014, http://blogsida2008.blogspot.com/2013/06/dampak-ekonomi-dan-pengaruh-web_16.html 
  3. Candracindy, Auction Online, diakses pada 16 Juni 2014, http://candracindy.wordpress.com/2011/06/11/auction-online/ 
  4. PEACE, Analisis Web / Pengukuran Web - Crawler - Search Engine - Web Archive, diakses pada 16 Juni 2014, http://lintartamara.blogspot.com/2013/04/analisis-web-pengukuran-web-crawler.html 
  5. Blog Tito Yulianto, Pengertian Search Engine, Manfaat, dan Cara Kerjanya, diakses pada 16 Juni 2014, http://www.titoyulianto.com/pengertian-search-engine-manfaat-cara-kerja/ 
  6. Djuyadi, Apa itu Web Crawler, Web Spider, Web Robot, WebBot?, diakses pada 16 Juni 2014, http://djuyadi.wordpress.com/2010/03/06/web-crawl-web-spider-web-robot-bot-crawl-automatic-indexer/ 
  7. Unknown, Web Science 4 : Analisis Web; Ekonomi Web, diakses pada 16 Juni 2014,  http://irvanniz.blogspot.com/2014/06/web-science-4-analisis-web-ekonomi-web.html

Minggu, 15 Juni 2014

Web dan perilaku pengguna /Interaksi Manusia Komputer & Struktur Web

Web dan perilaku pengguna /Interaksi Manusia Komputer


Definisi interaksi manusia dan computer(IMK)

Adalah sebuah hubungan antara manusia dan komputer yang mempunyai karakteristik tertentu untuk mencapai suatu tujuan tertentu dengan menjalankan sebuah sistem yang bertopengkan sebuah antarmuka (interface).


Perilaku Navigasi

Pada suatu situs (jual beli khususnya) penggunaan navigasi yang baik sangat penting untuk dilakukan bagi para pembuat online. Para pembuat situs website tersebut harus bisa membuat suatu navigasi agar pengunjung situs tersebut tidak bosan dengan melihatnya. Ada dua tipe navigasi. Yang pertama adalah yang standar, yang memberikan overview dan peta penjelajahan situs. Biasanya bisa ditemukan secara konsisten baik di bagian atas, samping atau footer. Yang kedua adalah navigasi versi advance. Jenis ini masih bertujuan memberikan alat untuk menelusuri situs, namun dengan cara lebih spesifik. Misal lewat kategori, pengarang, produsen, range harga, dan lain lain. Navigasi semacam ini sebenarnya mirip dengan fitur search namun sudah diberi antar muka yang lebih intuitif. Alih-alih model kotak isian teks kosong, calon pembeli diberi beberapa nilai default yang bisa dipakai lewat link yang disediakan. Lebih keren lagi, calon pembeli bisa melakukan penelusuran bertingkat, misalnya: kategori buku, di-drilldown dengan topik IT dan Marketing, di-tune lagi pada level berikutnya dengan range harga 100 ribu sampai 400 ribu, lalu difinalisasi dengan reviewed by NavinoT. Calon pembeli pun akan sampai pada apa yang benar-benar dia cari.

Permasalah dalam kaitan dengan:
  • Para pemakai interface website tidak mengetahui daerah atau dalam hal ini lembaran-lembaran pada situs.
  • Struktur lokasi tidak dapat ditemukan.

Pemakai interface situs seharusnya diberikan suatu pemahaman dari struktur yang menyangkut dari suatu ruang dari informasi tersebut. Maka sebaiknya disiapkan:

  •  Tabel Index (Peta Lokasi)
  • Index
  • Navigasi
  • Fasilitas Pencarian (Search)


Perilaku Pencarian

Fitur pencarian internal tentunya telah di desain dengan batasan tertentu. Ketika situs Anda tumbuh tentunya Anda akan semakin tahu pola pemakaian oleh pengguna. Termasuk di dalamnya adalah pola pencarian dalam rangka mendapatkan pengalaman terbaik dalam pemanfaatan situs.

dalam kasus seperti diatas kita ingin membandingkan 2 situs jual beli online dimana kita liat dari navigasi dan pencarian yang terdapat didalam situs web tersebut.

Seperti kasus diatas kita membandingkan 2 situs jual beli online yang dimana kita dapat melihat perbedaan dari navigasi dan pencarian yang terdapat didalam situs web tersebut.


Tokobagus.com merupakan salah satu website atau situs belanja online (e-commerce) yang besar dan terkenal di Indonesia. Website ini masih memiliki accessibility yang belum terpenuhi, sebab penggunaan bahasa pada website ini masih menggunakan bahasa Indonesia, padahal apabila ada translate khusus tiap-tiap negara akan membuat website ini lebih banyak dikunjungi oleh para konsumen lokal maupun asing. Penempatan menu yang terstruktur dan berposisi di pojok kanan atas membuat website ini terlihat menarik dan indah dilihat. Menurut saya, website ini sudah memiliki prinsip available, sebab menu yang mereka tampilkan sudah tersedia semua di tampilan awal, jadi para pengunjung atau konsumen di beri kemudahan dan tidak dipersulit untuk membukanya ke halaman yang lain. Kejelasan pada website ini sudah tidak diragukan lagi, karena adanya penjualan online (e-commerce) di Tokobagus.com. Website Tokobagus.com dapat di akses oleh beberapa browser seperti Mozila Firefox dan Google Chrome tanpa adanya perubahan sedikitpun didalamnya, karena website ini diatur oleh admin, jadi penggunaan tidak bisa dipersonalisasi oleh user.

website ini saya dapat menyimpulkan bahwa adanya kekurangan & kelebihan.

Kekurangan

  • Seperti pada prinsip accesbility, penggunaan bahasa hanya untuk user yang bisa berbahasa Indonesia, sehingga bagi orang asing yang ingin mengunjungi atau melakukan transaksi sangat sulit.
  • Transaksi tidak bisa dilakukan secara online


Kelebihan

  • Penempatan terstruktur
  • Diharuskan menjadi member untuk setiap user
  • Simple & efisien


Pada situ jual beli online ini navigasinya terlihat ketika pengunjung situs tersebut ingin mencari suatu produk, pengunjung diharuskan memelih daerah-daerah yang tercantum dibagaian depannya. misalnya ingin memilih daerah aceh, bali, dki jakarta dan lain-lain. dan dibagian pojok atas bisa memasangkan suatu iklan yang kita inginkan.

dan tentunya dibagian footer suatu situs jual beli online terdapat tentang situs tersebut , contact us , FAQ , privacy policy, bantuan, dan ada kata-kata yang menjadi situs tersebut dikenal orang. kesaamaan dari kedua gambar situs jual beli online terdapat gambar indonesia yang menjadikan situs jual beli tersebut hanya mengiklankan produk dalam negeri.


Struktur Web

Hal pertama dalam mempelajari sesuatu biasanya adalah pengenalan. Begitu juga mengenai website, sebelum mempelajarinya lebih jauh, ada baiknya kita mengetahui bagian-bagian pembentuk sebuah website. Minimalnya dengan itu kita tahu, bagian mana yang bisa kita tangani, dan mana yang harus menggunakan jasa orang lain. Atau, kita tahu bagian mana yang harus diotak-atik dalam troubleshoting.

Secara garis besar, agar dapat diakses oleh publik, sebuah website harus memiliki empat komponen utama. Jika manusia memiliki nama, tubuh, jiwa, dan rumah tempat tinggal, maka sebuah website pun memilikinya.

Nama website, umumnya panduan dari domain dan TLD (Top Level Domain), dimana nama ini bersifat uniq yaitu tidak ada yang sama satupun didunia ini. Domain website ini adalah jayaweb, website ini menggunakan tld .com, jadi nama website ini adalah jayaweb.com. Beberapa tld lainnya yaitu .net, .info, .biz, dll. Tapi ada juga nama website menggunakan subdomain (sub/anak dari domain), semisal blog.jayaweb.com

Tubuh, dalam hal ini adalah struktur dan layout dasar sehingga website dapat tampil dengan baik. Struktur utama sebuah website dibentuk oleh script html, dihiasi oleh css dan gambar latar dan icon, agar dapat mengolah data maka dicerdaskan oleh php, asp, jsp atau lainnya. Dan agar terlihat lebih atraktif, interaktif dan lebih hidup, biasanya sebuah website disenjatai dengan javascript dan gambar-gambar animasi dan flash. Jika Anda enggan pelajari web programing, minimalnya Anda harus mempelajari cms agar dapat membuat website sendiri, semisal cms wordpress dan joomla.

Jiwa, adalah fungsi dan isi/content yang berkenaan dengan fungsi website, sesuai dengan tujuan dibuatnya website itu. Macam-macam website berkenaan dengan hal ini diantaranya adalah website sebagai toko online, website sebagai blog, portal, social media, album photo, profil perusahaan, dll, yang tentunya memiliki type content yang berbeda sesuai fungsinya. Untuk web desainwebnet.com, contentnya adalah artikel tentang pembuatan website, belajar website dan info bisnis online, karena website ini saya peruntukan sebagai web yang juga berfungsi juga untuk publikasi.

Rumah, bagi sebuah website adalah hosting untuk menempatkan file-file dan database website tersebut. Hosting disini adalah server yang terhubung ke internet, jadi sever local semisal apache di localhost bukanlah sebuah hosting dalam bahasan disini. Jadi ketika seseorang mengakses sebuah website, sebenarnya dia sedang mengakses sebuah komputer server yang terkoneksi ke internet, yang telah disediakan oleh pihak hosting untuk disewakan.


Referensi

  1. Web Science, "Web dan Perilaku Pengguna / Interaksi Manusia-Komputer", diakses pada 16 Juni 2014, http://webs-science.blogspot.com/2013/07/web-dan-perilaku-pengguna-interaksi.html
  2. jayaweb.com, "Struktur Sebuah Website", diakses pada 16 Juni 2014, http://jayaweb.com/artikel/desain-web/91-struktur-sebuah-website.html

Pengelolaan Web & Web Content


Pada postingan kali ini saya akan menulis tugas softskill BAB 3 (Pengelolaan Web dan Web Content. Tugas softskill ini merupakan tugas kelompok. Kelopok kami beranggotakan:
Hilman Kurniawan 53412480
Dennis Maas Ramli 51412844
Rizky Adi Wibowo 56412584
Freddy Lorenzo 53412039


Pengelolaan Web


Institusi

W3C


World Wide Web Consortium (W3C) adalah suatu konsorsium yang bekerja untuk mengembangkan standar-standar untuk World Wide Web. Spesifikasi teknologi-teknologi utama yang dipakai sebagai basis utama web, seperti URL (Uniform Resource Locator), HTTP (Hypertext Transfer Protocol), dan HTML (HyperText Markup Language) dikembangkan dan diatur oleh badan ini.

W3C dibuat pada 20 Oktober 1994 oleh Tim Berners-Lee, didirikan oleh Massachusetts Institue of Tekchnology (MIT). W3C bekerja dengan komunitas global untuk membuat standard internasional client dan server yang memungkinkan perdagangan dan komunikasi online melalui internet. W3C juga menghasilkan software acuan. W3C Netscape Communications Corporation adalah salah satu anggota pendiri. Konsorsium ini dijalankan oleh MIT LCS, INIRA Institute national the Recherce en Informatique sebuah lembaga peneletian ilmu komputer perancis, bekerja sama dengan CERN Consei Europpen pour le Recherce Nulcleaire, tampat lahirnya Web. W3C didanai oleh industri yang menjadi angggotanya, tetapi produknya tersedia gratis. Direktur W3C adalah tim Berners-Lee yang menemukan world wide web di CERN. W3C (World Wide Web Consortium), standar dari berbagai macam penyedia jasa untuk pembangunan dari teknologi yang berhubungan dengan Web, seperti HTML. W3C bekerja dengan tujuan umum membuat Web dapat diakses oleh semua user (lepas dari batasan budaya, pendidikan, keahlian, lokasi, keadaan lingkungan dan psikososial).

Karena Web begitu penting (meliputi segala aspek), tidak ada satu organisasipun yang dapat berdiri sendiri mengembangkan setiap bagian teknologi itu, W3C memberikan suatu wadah untuk bisa mengembangkan secara bersama. Perusahaan anggota utama dari organisasi itu adalah : IBM,Microsoft, America Online, Apple, Adobe Macromedia, SunMicrosystems selain anggota-anggota tersebut masih banyak lagi lembaga-lembaga baik pemerintahan maupun swasta yang turut andil dalam perkembangan W3C. Satu hal penting yang dilakukan oleh W3C adalah membangun spesifikasi pembangunan Web (yang disebut dengan "Rekomendasi W3C") yang mana mendefinisikan protokol komunikasi (seperti HTML dan XML) serta masih banyak lagi. Dengan adanya rekomendasi baru ini maka para developer perangkat internet seperti web browser harus menyesuaikan agar nantinya fasilitas baru itu dapat digunakan dalam browser mereka.


IETF (Internet Engginering Task Force)

IETF ( Internet Engginering Task Force ) adalah Komunitas International jaringan terbuka dalam perancangan jaringan,operator,vendor peneliti berkaitan dengan evolusi arsitektur Internet dan kelancaran Internet. Pekerjaan teknis sebenarnya dari IETF dilakukan dalam kelompok-kelompok kerja, yang diatur menurut topiknya ke dalam beberapa wilayah (misalnya, routing, transportasi, keamanan, dll). Banyak pekerjaan yang ditangani melalui mailing list. IETF mengadakan pertemuan tiga kali per tahun.

Kelompok-kelompok kerja IETF dikelompokkan ke daerah-daerah, dan dikelola oleh Area Director atau ADs. ADs adalah anggota Internet Engineering Steering Group (IESG).

Memberikan pengawasan arsitektur merupakan Internet Architecture Board (IAB). IAB juga mengadili banding ketika seseorang mengeluh bahwa IESG telah gagal. IAB dan IESG disewa oleh Internet Society (ISOC) untuk tujuan ini. Direktur Jenderal Area juga menjabat sebagai ketua IESG dan IETF, dan merupakan ex-officio anggota IAB.

Internet Assigned Numbers Authority (IANA) adalah koordinator pusat untuk penugasan nilai parameter yang unik untuk protokol Internet. IANA ini disewa oleh Internet Society (ISOC) untuk bertindak sebagai clearinghouse untuk menetapkan dan mengkoordinasikan penggunaan parameter protokol internet banyak.

Misi dari IETF :
Misi dari IETF adalah untuk membuat pekerjaan Internet yang lebih baik dengan menghasilkan kualitas tinggi, dokumen teknis yang relevan yang mempengaruhi cara orang desain, penggunaan, dan mengelola Internet.

IETF menjalankan misi ini dengan prinsip-prinsip utama:
  • Open Prosses
  • Setiap orang yang tertarik dapat berpartisipasi dalam pekerjaan itu, tahu apa yang sedang diputuskan, dan memberikan suaranya sesuai dengan masalah yand ada. Bagian dari prinsip ini adalah komitmen kami untuk membuat dokumen-dokumen kami, WG mailing list kami, daftar kehadiran kita, dan menit pertemuan kami tersedia untuk umum di Internet.

  • Technical competence
  • Isu-isu di mana dokumen IETF menghasilkan isu-isu mana IETF memiliki kompetensi yang diperlukan untuk berbicara kepada mereka, dan bahwa IETF bersedia untuk mendengarkan masukan secara teknis kompeten dari sumber manapun. Kompetensi teknis juga berarti bahwa kita mengharapkan output IETF harus dirancang untuk suara prinsip teknik jaringan – ini juga sering disebut sebagai “kualitas rekayasa”.

  • Volunteer Core
  • Peserta dan kepemimpinan kami adalah orang-orang yang datang ke IETF karena mereka ingin melakukan pekerjaan yang sesuai dengan misi IETF tentang “membuat Internet yang lebih baik”.

  • Rough consensus and running code
  • Kami membuat standar berdasarkan pertimbangan rekayasa gabungan peserta kami dan pengalaman nyata dunia kita dalam menerapkan dan menggunakan spesifikasi kami.

  • Protocol ownership
  • Ketika IETF mengambil kepemilikan sebuah protokol atau fungsi, ia menerima tanggung jawab untuk semua aspek dari protokol, meskipun beberapa aspek mungkin jarang atau tidak pernah terlihat di Internet. Sebaliknya, ketika IETF tidak bertanggung jawab atas sebuah protokol atau fungsi, tidak mencoba untuk mengontrol lebih dari itu.


IAB (Internet Architecture Board)

Internet Architecture Board (IAB) adalah badan koordinasi dan penasehat teknis bagi Internet Society (ISOC). Badan ini bertindak sebagai review teknik dan editorial akhir semua standar internet. Badan ini memiliki otoritas untuk menerbitkan dokumen standar internet yang dikenal dengan Request For Comment (RFC). Tugas lain dari badan ini ialah mengatur angka-angka dan konstanta yang digunakan dalam protokol internet seperti nomor port, tipe hardware, ARP (Address Resolution Protocol), dll. Tugas ini dilegalasikan ke lembaga yang disebut IANA (Internet Assigned Numbers Authority).


Internet Society (ISOC)

Dibentuk dari berbagai organisasi, pemerintahan, non-profit, komunitas, akademisi maupun para professional. Kelompok ini bertanggungjawab dalam membuat kebijakan tentang internet, dan memantau lembaga lain seperti IETF.


APJII dan PANDI

Dua nama tersebut merupakan institusi yang mengatur pengelolaan internet untuk wilayah Indonesia. Meraka adalah APJII (Asosiasi Penyelenggara Jasa Internet Indonesia) dan PANDI (Pengelola Nama Domain Internet Indonesia).


Web Content


Web content adalah isi dari website yang telah anda buat. Tanpa adanya file-file halaman web dan file pendukung, maka domain dan hosting yang telah Anda miliki tidak akan menampilkan apa-apa jika diakses. Ini seperti memiliki rumah baru yang sudah ada alamatnya tapi belum diisi perabot alias kosong.

Berbeda dengan domain dan hosting yang sangat mudah dimiliki serta tidak membutuhkan skill khusus, konten website membutuhkan penanganan dan skill khusus. Anda harus menyiapkan halaman web beserta file pendukungnya secara terstruktur agar berfungsi dengan baik, lalu menempatkannya di hosting Anda.


Media


Media merupakan suatu wadah atau sarana dalam menyampaikan suatu informasi dari pengirim kepada penerima. Media adalah segala bentuk dan saluran yang dapat digunakan dalam suatu proses penyajian informasi. Asosiasi Teknologi dan Komunikasi Pendidikan atau Association of Education and Communication Technology (AECT) membatasi media sebagai saluran yang digunakan orang untuk menyalurkan pesan atau informasi. Batasan yang lain juga diberikan oleh Asosiasi pendidikan Nasional atau Education Association (NEA) yang membatasi media merupakan bentuk-bentuk komunikasi baik tercetak maupun Audio-Visual serta peralatannya serta media hendaknya dapat dimanipulasi, dapat didengar, dilihat dan dibaca.


Standar

Standar adalah ketentuan atau karakteristik teknis tentang suatu kegiatan atau hasil kegiatan, yang dirumuskan dan disepakati bersama oleh pihak-pihak yang berkepentingan sebagai acuan baku bagi kegiatan dan transaksi yang mereka lakukan.
Jenis-jenis standar :
1. Standar Produk
2. Standar Sistem Manajemen
3. Standar Penilaian Kesesuaian


Peranan Bahasa Indonesia dalam Keragaman Budaya


Bahasa Indonesia merupakan bahasa resmi yang digunakan Republik Indonesia sebuah negara yang luas dengan hamparan pulau-pulau besar dan kecil dalam tatanan Negara Kesatuan Republik Indonesia.

Bahasa Indonesia itu sendiri dalam perjalanannya mengalami beberapa penyempurnaan pada ejaannya diantaranya : Ejaan van Ophuijsen Merupakan ejaan yang didasarkan pada ejaan Bahasa Melayu dengan huruf latin. Ejaan ini disusun pada tahun 1896 oleh Charles Van Ophuijsen dengan bantuan Nawawi Soetan Ma’moer dan Moehammad Taib Soetan Ibrahim, yang resmi diakui pada tahun 1901 oleh pemerintah kolonial. Ejaan Republik Ejaan yang juga dikenal dengan nama ejaan Soewandi diresmikan pada tanggal 19 Maret 1947 yang berfungsi untuk menggantikan ejaan terdahulu.

Ejaan Melindo (Melayu Indonesia) Ejaan yang mulai dikenal pada akhir tahun 1959, namun dikarenakan kondisi politik pada dekade itu maka ejaan ini urung diresmikan. Ejaan Bahasa Indonesia Yang Disempurnakan (EYD) Merupakan ejaan dua bahasa serumpun, yakni Bahasa Indonesia dan Bahasa Malaysia. Mulai diresmikan pada tanggal 16 Agustus 1972 berdasarkan Kepres No. 57, Tahun 1972.

Keragaman Budaya Keragaman Budaya adalah macam-macam tingkah laku, ciri, atau kebiasaan yang ada pada masyarakat atau budaya di wilayah tertentu atau dunia dalam arti yang lebih luas.

Dan menurut catatan The Linguist terdapat 746 bahasa yang tersebar di wilayah nusantara. Maka sudah sepatutnya kita berbangga dengan kekayaan dan keragaman budaya bangsa ini serta turut menjaga untuk melestarikannya.

Indonesia sebagai negara kepulauan terbesar di dunia yang terdiri dari 17.508 pulau dengan kepadatan populasi penduduk yang mencapai 222 juta jiwa pada kurun waktu 2006 serta kekayaan suku bangsa dan bahasanya yang beragam. Bahasa Indonesia mempunyai peran yang sangat penting sebagai alat pemersatu bangsa, untuk menghindarkan diri dari rasa saling curiga dan perselisihan antar anak bangsa. Sesuai dengan mottonya yang dikutip dari penggalan Bahasa Jawa Kuno Bhineka Tunggal Ika yang berarti “Berbeda-beda tetapi tetap satu” dan seperti yang sudah di ikrarkan dalam kongres pemuda pada tanggal 28 Oktober 1928.

Dalam konteks pergaulan Internasional yang menuntut kita untuk mampu menguasai Bahasa Inggris dan Bahasa Asing lainnya ada baiknya kita tidak mengesampingkan Bahasa Indonesia yang merupakan jati diri bangsa kita. Alangkah baik nya jika kita dapat mempromosikan Bahasa Indonesia kepada Dunia, daripada hanya diam dan menyaksikan perkembangan Bahasa Asing lain yang semakin pesat.

Karena itu kita sebagai generasi penurus dan warga negara Indonesia yang baik, dianjurkan untuk lebih mengutamakan penggunaan Bahasa Indonesia khususnya didalam negeri kita tercinta ini. Semoga Bahasa Indonesia akan selalu berjaya dan menjadi tuan rumah di negeri sendiri.


Model Generative


Generative models dan Discriminative models adalah dua model yang secara general dikenal di dunia pattern recognition. Biasanya setiap metode dapat dikategorikan ke dalam salah satu atau kedua model tersebut (dalam kasus hybrid methods). Perbedaan mencolok antara keduanya adalah, Generative models mengasumsikan bahwapembentukan setiap pattern di atur oleh set parameters. Di lain pihak, Discriminative models lebih fokus kepada pembentukan decision boundaries yang mana akan digunakan sebagai batas pembeda antar patterns. Dalam prakteknya decision boundaries bisa sangat kompleks, atau sangat mudah seperti sebuah garis linear. Perlu diketahui bahwa pembentukan decision boundaries tidak hanya ekslusif ada di Discriminative models. Generative models juga dapat membuat decision boundaries.


Model Retrorika di Web


Retorika berarti mempunyai keinginan untuk berbicara baik secara umum maupun khusus, yang dapat dilakukan dalam beberapa kelompok untuk mencapai suatu tujuan tertentu (misalnya memberikan informasi data atau memberikan informasi). Oleh karena itu pembicaraan adalah suatu kemampuan khusus manusia. Untuk menyampaikan jalan pikirannya kepada orang lain.

Aristoteles mendefinisikan retorika sebagai “kemampuan untuk melihat atau mengidentifikasi dalam keadaan tertentu sarana yang tersedia persuasi.” Menganalisis retorika berfokus pada “bagaimana” dan “mengapa” persuasi daripada apa hal-hal tertentu orang katakan atau tulis agar persuasif . Salah satu cara komponen strategi retoris adalah dengan menggunakan Segitiga Retoris. Model ini menempatkan ke dalam kerangka umum interaksi antara berbagai aktor dan perangkat dalam persuasi. Tiga Banding retorik adalah strategi utama yang digunakan untuk membujuk penonton/audience dan juga perangkat penting untuk memahami ketika membangun atau mendekonstruksi argumen. Retorika adalah sebuah seni berkomunikasi efektif dengan wicara. Retorika merujuk pada suatu teknik pemakaian bahasa sebagai seni, yang didasarkan pada suatu pengetahuan yang tersusun baik.

Segitiga retoris memungkinkan Anda untuk secara efektif menganalisis teks yang berbeda sebuah argumen untuk strategi retoris dan perangkat. Model ini membentuk proses retoris menjadi bagian-bagian dikelola dan berbeda melalui Segitiga Retoris dan Tiga Banding Retoris:

Segitiga retoris terdiri dari tiga komponen yang hadir dalam setiap proses persuasif:
  1. Penulis: orang yang menghasilkan teks.
  2. Pemirsa: orang / orang yang menerima / teks.
  3. Teks: pesan yang disampaikan dari penulis untuk penonton


Banding retoris: tiga jalan utama dimana orang dibujuk.
  1. Logos: Strategi alasan, logika, atau fakta. Setiap jenis argumen yang menarik bagi sisi rasional seseorang adalah menarik untuk logo.
  2. Ethos: ” Karakter” Banding ke etos Strategi kredibilitas, wewenang, atau menunjukkan penulis kepercayaan, keahlian dan kejujuran dan berusaha untuk menempatkan penulis dalam cahaya yang lebih positif untuk penonton.
  3. Pathos: Strategi emosi dan mempengaruhi. Pathos menarik bagi rasa audiens kemarahan, kesedihan, atau kegembiraan.


Aristoteles berpendapat bahwa logos adalah bentuk terkuat dan paling dapat diandalkan dari persuasi, bentuk yang paling efektif persuasi, bagaimanapun, menggunakan ketiga banding. Ethos pada halaman web merupakan identitas dari web tersebut yang disajikan oleh penulis atau pembuat web sebagai situs buatannya. dapat berupa warna, lambang dan ciri khas lainnya.


WEB ANNOTATIONS


Web Annotations merupakan penggabungan dari beberapa tampilan web seperti :

Tagging adalah kata yang belum lama dilahirkan. Dahulu sebelum ada tagging, dunia informasi yang ada di internet berserakan dan tidak tersusun berdasarkan kategorinya.

Hal itu bagaikan, perpustakaan tanpa ada pengurusnya atau pustakawan. Nah sekarang dengan adanya tagging, para pengguna internet diminta saling membantu untuk menyusun informasi berdasarkan kategori, popularitas dan kesukaannya, termasuk juga berita-berita terkini.

Google pun diam-diam sudah memasukkan sistem tag, semacam fitur bookmark ke dalam my Search History, hal ini memungkinkan Anda melakukan tagging dan menaruh komentar ke setiap situs web yang Anda kunjungi.

Title dan Meta Tag adalah Tag HTML khusus yang dimasukkan ke dalam halaman Web/blog Anda dan sering tidak langsung terlihat oleh pengunjung Anda. Tujuan utama Title dan Meta Tags adalah untuk membantu sebuah mesin pencari, katalog dan mengkategorikan halaman Web/blog Anda sehingga mereka yang mencari produk atau jasa Anda dapat menemukan Anda. Ada banyak jenis Meta Tag yang dapat digunakan untuk berbagai tujuan. Dan seperti yang telah uprian katakan, fokus kita di sini adalah yang utama / paling umum digunakan dengan Search Engine Optimization (SEO).

Rich snippet adalah tampilan hasil pencarian yang di-markup sehingga terlihat lebih menarik. Rich snippet sama sekali tidak mempengaruhi peringkat, hanya membantu pengguna Google untuk memilih sebuah hasil dengan informasi yang anda berikan. Rich snippet ini membuat hasil pencarian untuk blog anda tampak berbeda sehingga bisa menaikkan tingkat klik yang anda peroleh.

Referensi


  1. Adinda, Apa Itu W3C?, http://ayunworld.blogspot.com/2011/04/apa-itu-w3c.html, diakses pada 5 Mei 2014
  2. transiskom.com, Badan Pengatur Internet, http://www.transiskom.com/2011/01/badan-pengatur-internet.html, diakses pada 5 Mei 2014
  3. http://dimasfeffendi.wordpress.com/2014/05/04/tugas-softskill-bab-3-dan-bab-4/